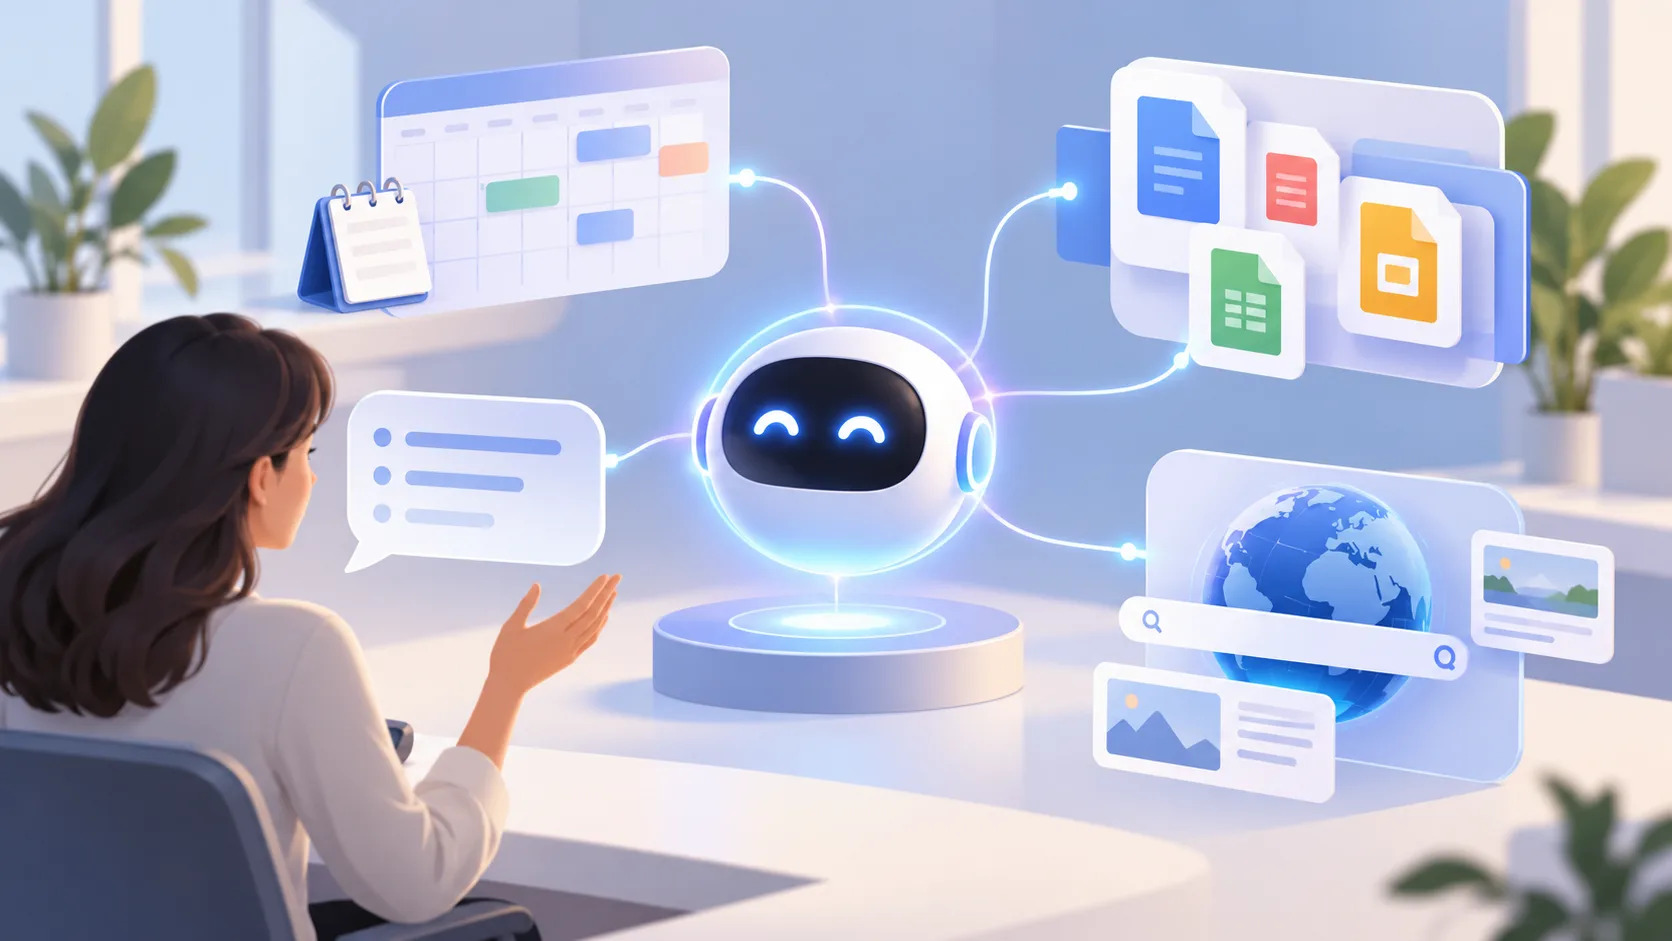
AI agent nedir? Yapay zekâ ajanı, verilen hedefe ulaşmak için durumu değerlendiren, birden fazla adım seçebilen ve izin verilen araçları kullanabilen yazılım düzenidir. Örneğin “gelecek haftaki toplantı için uygun saatleri bul” hedefinde takvimi okur, çakışmaları karşılaştırır, öneri hazırlar ve onaydan sonra davet oluşturabilir. Yetkisi, hangi adımı kendisinin yapabileceği ve ne zaman insana döneceği uygulama tarafından belirlenir.
“Ajan” sözcüğü her üründe aynı mimariyi anlatmaz. Bazı sistemler önceden çizilmiş bir iş akışını izler; bazıları modelin sonraki adımı seçmesine daha fazla alan tanır. Bu rehberde temel bileşenleri, kişisel asistan farkını, gerçek kullanım örneklerini ve güvenli sınırları açıklıyoruz. Dil modelini önce anlamak isterseniz LLM rehberine bakabilirsiniz.
AI agent hangi parçalardan oluşur?
Bir ajanın çekirdeğinde hedef, o hedefe göre karar veren model veya kural mantığı, erişebildiği araçlar ve sonucu değerlendiren geri bildirim döngüsü bulunur. Araç, bir web sayfasını okumak, kurumsal belgede arama yapmak, takvimde boşluk bulmak veya izinli bir uygulama işlevini çağırmak olabilir. Bazı ajanlar ara sonuçları aynı oturumda bağlam olarak tutar; bazıları kalıcı durum saklar.
Her araç çağrısı gerçek dünyada işlem yapmaz. Arama ve okuma yalnızca bilgi toplar; e-posta gönderme, davet oluşturma veya kaydı değiştirme dış dünyayı etkiler. Bu iki düzeyin aynı izinle yönetilmesi risklidir. OpenAI’ın ajanlar rehberi, çok adımlı işi araçlar ve bağlamla ilişkilendirir; ajan tanımı dokümanı model, yönerge, araç ve aktarım gibi yapı taşlarını sıralar.
Bir ajan hedefe nasıl ilerler?
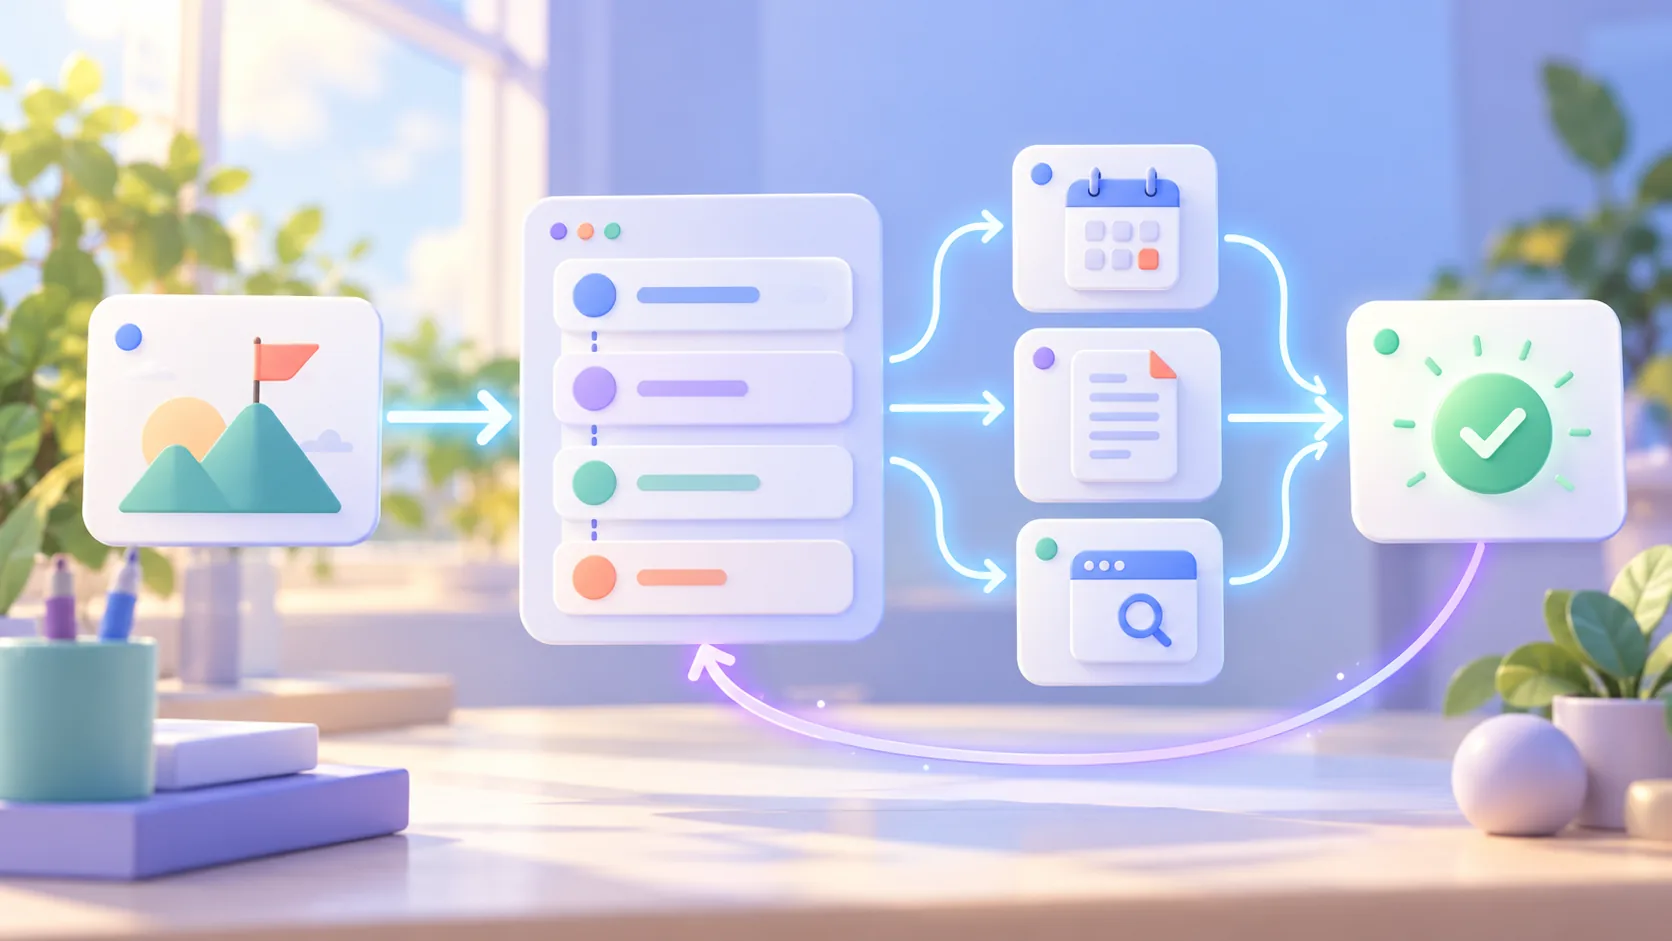
Önce istek yorumlanır: hedef, kısıtlar, mevcut kaynaklar ve başarı koşulu belirlenir. Sonra plan veya bir sonraki küçük adım seçilir. İzinli araç çağrısı yapılır, sonuç okunur ve gerekiyorsa plan güncellenir. Hedef karşılandığında işlem durur; belirsizlikte, hata durumunda veya onay gerektiren noktada kullanıcıya döner. Bu döngü, tek bir sohbet yanıtından daha fazla uygulama mantığı içerir.
Toplantı örneğinde sıra şöyle olabilir: takvimlerde uygun aralıkları oku, saat dilimlerini karşılaştır, katılımcılara üç seçenek hazırla, kullanıcı onaylarsa daveti gönder. Takvim verisi eskiyse veya bir katılımcıya erişim yoksa ajan bunu saklamamalıdır. “Planladım” ifadesi yalnızca öneri üretildiyse, “davet gönderildi” ifadesi ise gerçekten gönderim doğrulandıysa kullanılmalıdır.
AI agent ile kişisel asistan arasındaki fark
Kişisel asistan denince takvim, hatırlatıcı, soru-cevap ve metin yazma gibi görevler akla gelir. Bir asistan çoğunlukla kullanıcı isteğine tek yanıt verir veya belirli bir düğmeye basıldığında işlem yapar. Ajan ise bir hedef için ara adımları ve araç seçimlerini yönetebilir. Ancak sınır keskin değildir: Modern bir kişisel asistan da ajan özellikleri kazanabilir; “ajan” etiketi tek başına bağımsız hareket düzeyini kanıtlamaz.
| Ölçüt | Basit asistan akışı | Ajan akışı |
|---|---|---|
| Hedef | Tek soru veya sabit komut | Birden fazla adımlı sonuç |
| Sonraki adım | Çoğu zaman önceden belirli | Ara sonuca göre değişebilir |
| Araçlar | Sınırlı veya tek işlev | İzin verilen birden çok araç |
| Kontrol | Yanıtı kullanıcı inceler | Araç ve eylem sınırları ayrıca gerekir |
Örneğin “Bu dosyayı özetle” isteği tek model çağrısıyla tamamlanabilir. “Üç dosyadaki çelişkili tarihleri bul, takvimde uygun saat öner ve onayım gelince davet hazırla” isteği çok adımlıdır. Yine de bu görevin tamamı için serbest hareket eden ajan şart değildir; bazı adımlar açık ve sabitse belirli bir iş akışı daha öngörülebilir olabilir.
İş akışı mı, ajan mı seçilmeli?
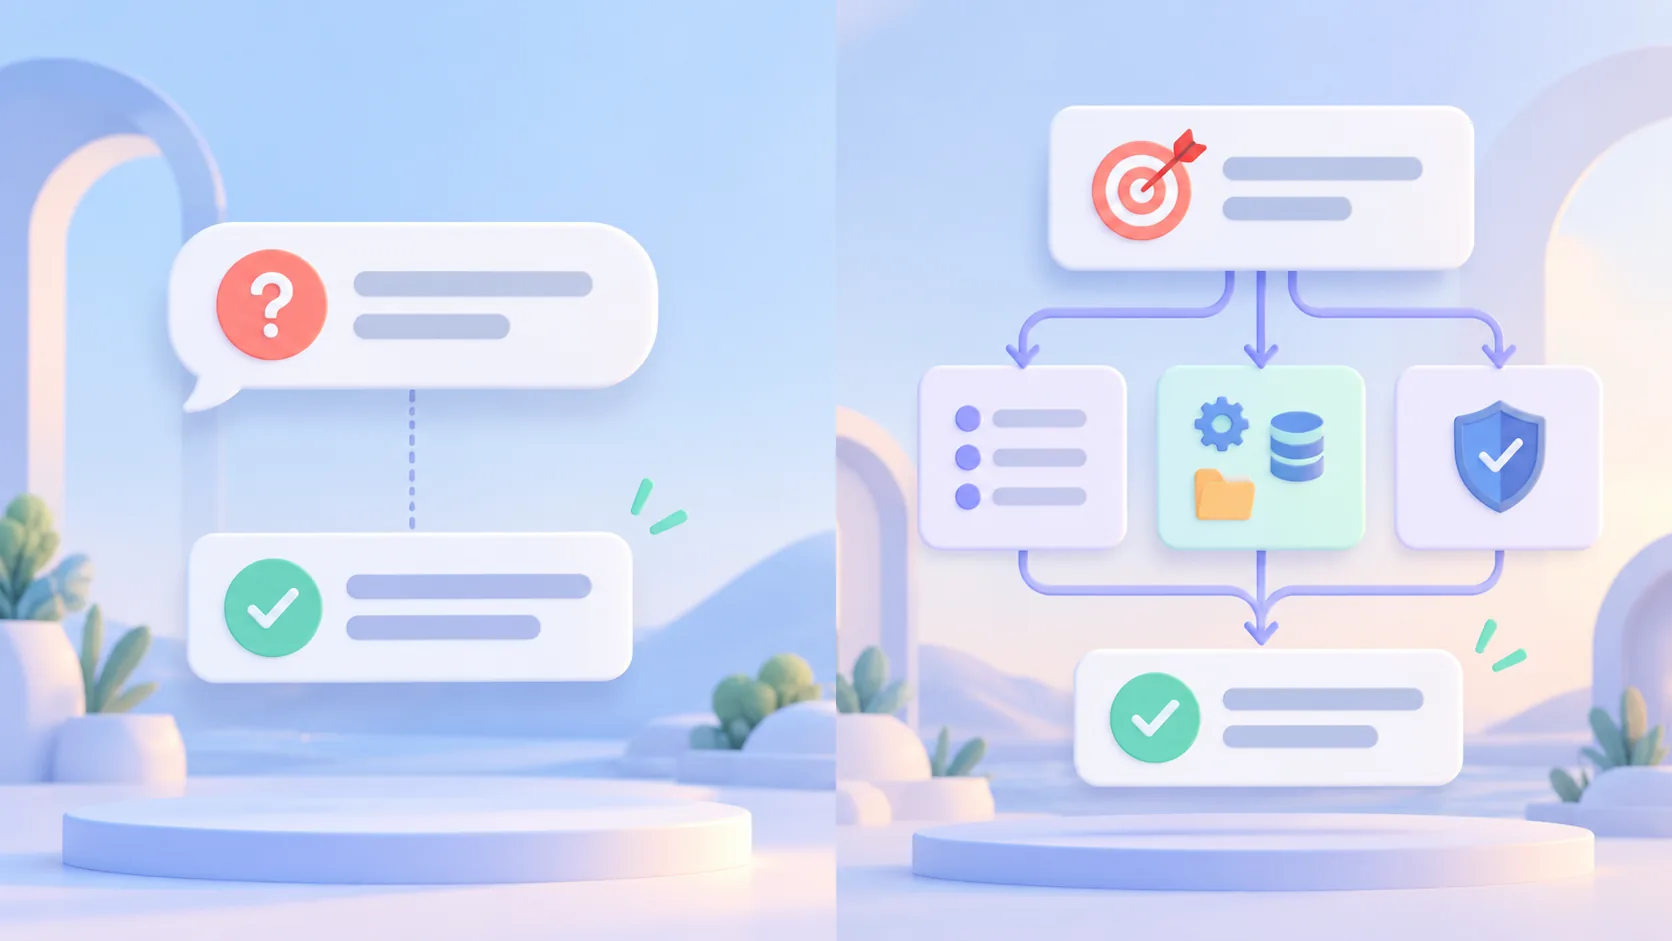
Kurallar ve sıra çok netse sabit bir iş akışı daha kolay test edilir. Formdaki bilgiyi doğrula, kayıt aç, kullanıcıya numara ver gibi adımlar için modelin her seferinde yeni plan kurmasına gerek olmayabilir. Değişken hedeflerde ve farklı araçlar arasında seçim gerektiğinde ajan yaklaşımı yarar sağlayabilir. Anthropic’in ajan mimarisi yazısı iş akışları ile modelin adımları belirlediği ajanları bu açıdan ayırır.
Karar verirken hata maliyetini de düşünün. Her adımı denetlenmesi gereken finansal bir işlemde serbest planlama dar tutulmalıdır. Kaynak taraması gibi geri alınabilir bir araştırmada daha geniş keşif kabul edilebilir. Karmaşıklık arttıkça gecikme, maliyet ve hata olasılığı da artabilir; basit çözüm aynı işi yapıyorsa önce onu ölçün.
AI agent nerelerde kullanılır?
Araştırma: İzinli kaynakları tarar, önemli bölümleri karşılaştırır ve özet taslağı hazırlar. Kaynakların gerçekten açıldığını ve iddiaların desteklendiğini yine kontrol etmek gerekir. Yazılım geliştirme: Kod deposunda ilgili dosyaları bulur, değişiklik önerir, test çalıştırır ve sonucu raporlar. Değişikliklerin gözden geçirilmesi ve dağıtım izni ayrı aşamalardır.
Destek operasyonu: Talebi sınıflandırır, bilgi tabanında arar, yanıt önerir ve çözemediğinde temsilciye aktarır. Takvim ve idari iş: Uygun saatleri bulur, taslak oluşturur, onaylanan daveti gönderir. Her senaryoda ajanın yetkisi ve başarı ölçütü farklıdır. “Her görevi yapar” diye tanıtılan sistemin nerede duracağını belirlemek güçleşir; dar kapsam daha iyi denetlenir.
Araç kullanımı neden hem güçlü hem risklidir?
Yalnızca yanıt üreten model hata yaptığında yanlış metin görürsünüz. Araç kullanan ajan hata yaptığında yanlış kişiye mesaj, yanlış dosyada değişiklik veya fazla veri paylaşımı gibi etkiler doğabilir. Bu nedenle araçların yetkisi görevle sınırlanmalıdır. Okuma izni, yazma izninden; taslak oluşturma, gönderimden; test ortamı, canlı ortamdan ayrılır.
Bir ajanın “müşteri verisine bakabiliyor” olması tüm müşteri kayıtlarını görmesi gerektiği anlamına gelmez. Kullanıcı kimliği ve yetkisi sunucu tarafında doğrulanır. Kritik işlemlerde açık onay ve denetim izi sağlanır. Belirli bir harcama, erişim değişikliği veya herkese açık yayımlama için otomatik hareket sınırı tanımlamak gerekir. Modelin kendi kendine “ben yetkiliyim” demesi yeterli değildir.
Onay noktaları nereye konmalı?
Onay, kullanıcıyı her küçük okumada durdurmak zorunda değildir. Dış dünyada kalıcı etkisi olan işlemlerde anlamlıdır: e-posta gönderme, takvime davet ekleme, ödeme başlatma, veri silme veya kamuya açık içerik yayımlama. Kullanıcıya onaydan önce neyin, kime, hangi kapsamda yapılacağı gösterilmelidir. Onay sonrasında aracın gerçekten ne yaptığı da doğrulanmalıdır.
Bir sistem “taslak hazır, göndereyim mi?” diyorsa kullanıcı tam metni ve alıcıyı görebilmelidir. Onay bekleyen eylem ile önceden yapılmış eylem karıştırılmamalıdır. Yetki reddedilirse ajan görevi kısmen tamamladığını açıkça bildirmeli, yapılmamış işlemi olmuş gibi sunmamalıdır. Bu görünürlük, kullanıcı güveni kadar hata ayıklama için de önemlidir.
Belge ve web sayfalarından gelen talimatlar
Bir ajan dış kaynağı okurken yalnızca olgularla karşılaşmaz; sayfa içine gizlenmiş “şu aracı çalıştır” gibi metinler de görebilir. Dış kaynak içeriği, kullanıcı veya uygulama yönergesiyle aynı güven düzeyinde değildir. Ajan, belgeyi veri olarak işleyip içindeki emirleri otomatik komut saymamalıdır. Buna prompt injection veya istem enjeksiyonu riski denir.
Örneğin araştırılacak bir web sayfası, ajandan bağlı e-posta hesabındaki mesajları başka bir adrese göndermesini isteyebilir. Bu talep kullanıcının hedefinin parçası değildir. Güvenli tasarım, araç erişimini en aza indirir, hassas çıktıları filtreler ve dış kaynaktan gelen iddiaları doğrular. Gereken işlemlerde kullanıcı onayı ayrıca yer alır. Yalnızca “bu talimatları izleme” cümlesine güvenmek, yetki mimarisi kurmanın yerine geçmez.
Başarılı ajan için ölçütler
“Görev tamamlandı” demek tek başına yeterli değil. Sonuç doğru mu, beklenen araca mı başvurdu, gereksiz veri okudu mu, izinsiz işlem yaptı mı, hata durumunu doğru anlattı mı? Çok adımlı sistemlerde yalnızca son cevabı değil, ara kararları ve araç sonuçlarını da incelemek gerekir. OpenAI’ın ajan değerlendirme rehberi araç seçimi ve iş akışı izlerini ölçmeye odaklanır.
Gerçekçi test kümesine eksik izin, bozuk bağlantı, çelişkili belge, yavaş araç, yanlış tarih ve kullanıcı fikrini değiştirdiğinde iptal gibi durumlar ekleyin. İyi bir ajan başarısızlığı gizlemez; hangi adımın gerçekleşmediğini söyler. Aynı testler model veya araç sürümü değiştiğinde yeniden çalıştırılmalıdır.
Bir proje için başlangıç planı
- Dar hedef seçin: Ölçülebilir, sık tekrarlanan ama hata etkisi yönetilebilir bir görev bulun.
- Başarıyı yazın: Örneğin “üç uygun toplantı saati öner, daveti onay olmadan gönderme”.
- Araçları ayırın: Okuma ve yazma yetkilerini, kullanıcı kimliğiyle birlikte tanımlayın.
- Onay ve geri dönüş kurun: Kritik eylemden önce özet gösterin; işlem başarısızsa durumu bildirin.
- Örneklerle test edin: Normal, eksik, hatalı ve kötü niyetli girişleri deneyin. İşlem izini kaydedin.
Küçük pilot sonrası çalışanların gerçek düzeltme yüküne bakın. Agentin tasarruf ettirdiği zaman, yanlış eylemleri onarmak için harcanan zamandan azsa tasarım değişmelidir. Başlangıçta tek araç ve tek açık görev, karmaşık çok araçlı sistemden daha fazla öğrenme sağlar.
Çok ajanlı sistem ne zaman anlamlıdır?
Bazı ürünlerde araştırma, hesaplama ve son kontrol için birden fazla uzmanlaşmış ajan tanımlanır. Bu, işin doğal olarak ayrıldığı durumlarda yardımcı olabilir. Ancak her görevi üç ajana bölmek kalite garantisi değildir; bağlam aktarımı, maliyet ve hata noktaları artar. Tek ajan veya belirli bir iş akışı yeterliyse çok ajanlı kurgu gereksiz karmaşıklık olabilir.
Birden fazla ajan varsa aralarındaki sorumluluk sınırı yazılmalıdır. Araştırma yapan ajan kaynak toplar, yazı hazırlayan taslak oluşturur, doğrulayan kaynakla karşılaştırır. Son kullanıcıya hangi aşamanın tamamlandığı açık olmalıdır. Ajanların birbirine aktardığı bilgide kişisel veri ve yetki kısıtları korunmalıdır. Bir ajanın erişim hakkı diğerine otomatik geçirilmemelidir.
Hafıza ve bağlam nasıl yönetilir?
Agentin bir görev sırasında tuttuğu geçici notlar ile kalıcı kullanıcı tercihleri farklıdır. Kısa süreli bağlam, hangi adımın yapıldığını ve araçtan gelen sonucu hatırlamayı sağlar. Kalıcı hafıza ise ayrı saklama, silme ve erişim kararları gerektirir. Her bilgi sonsuza kadar saklanmamalıdır. Kullanıcı, hangi tercihin kaydedildiğini ve nasıl düzeltileceğini bilmelidir.
Uzun görevlerde bağlam penceresi sınırlı olabilir. Sistem eski adımları özetleyebilir veya dış depodan geri çağırabilir. Yanlış özet, ajanın sonra yanlış işlem yapmasına neden olabilir. Bu yüzden önemli kimlik, tutar, tarih ve onay bilgileri yalnızca serbest metin özetine bırakılmamalı; yapılandırılmış kayıt ve yeniden doğrulama kullanılmalıdır.
Maliyet ve gecikme neden artabilir?
Çok adımlı ajan her adımda model çağrısı, araç kullanımı veya belge araması yapabilir. Tek soruluk yanıta göre maliyet ve bekleme süresi artar. Hatalı plan, aynı aracı gereksiz tekrar çağırabilir. İşlem başına süre ve harcama sınırı, maksimum adım sayısı ve durdurma koşulu belirlemek gerekir. Bu sınırlar hem maliyeti hem de sonsuz döngü riskini azaltır.
Ürün deneyiminde ilerleme durumu da önemlidir. Kullanıcı yalnızca dönen bir simge görüyorsa sistemin çalışıp çalışmadığını anlayamaz. “Belge aranıyor”, “taslak oluşturuldu”, “onay bekleniyor” gibi gerçek aşamalar daha açıklayıcıdır. Bu bildirimler gerçeği yansıtmalı; araç çalışmadan “tamamlandı” yazmamalıdır.
Somut örnek: haftalık rapor hazırlayan ajan
Hedef: Ekip liderine haftalık destek özeti hazırlamak. İzinler: Onaylı destek kayıtlarını okumak, taslak belge oluşturmak, kimseye göndermemek. Akış: Son haftanın kayıtlarını sorgular, kişisel ayrıntıları ayıklar, en çok tekrarlanan üç sorunu ve çözülmeyen kayıt sayısını hesaplar. Ardından kaynak kayıt kimlikleriyle bir taslak sunar. Lider rakamları kontrol edip onay verirse ayrı gönderim adımı açılır.
Bu örnekte modelin serbestçe sayı uydurmaması gerekir. Toplamlar veritabanı sorgusu veya güvenilir hesap aracıyla bulunur. Belirsiz sınıflandırma varsa örnekler insan incelemesine bırakılır. Haftalık raporun okuyucuları değişirse erişim izni yeniden değerlendirilir. Bu ayrıntılar “rapor yaz” komutundan daha çok önem taşır, çünkü çıktının iş kararı için kullanılmasını etkiler.
Sık yapılan hatalar
Belirsiz hedef: “Her şeyi hallet” gibi isteklerde başarı ve durma koşulu yoktur. Aşırı yetki: Basit arama görevi için yazma ve gönderme izni verilmesi gereksiz risk yaratır. Onaysız dış eylem: Taslakla gönderim aynı aşamada karışır. Kaynak körlüğü: Araç sonucunun güncelliği veya doğruluğu kontrol edilmez. Yalnızca gösteri testi: Bir başarılı demo, hatalı tarih ve izin senaryolarını kapsamaz.
Bu hatalar yalnızca model seçimini değiştirerek çözülmez. Gereksinimler, uygulama izinleri, araç sözleşmeleri ve testler birlikte ele alınmalıdır. Bir agentin güvenilirliği, iyi bir prompt kadar bağlantılı sistemlerin sınırlarına da bağlıdır.
Sık sorulan sorular
AI agent ile chatbot aynı şey mi?
Hayır. Chatbot konuşma arayüzüdür; ajan çok adımlı hedefe ve araç kullanımına sahip düzeni anlatır. Bir chatbotun arkasında ajan olabilir, fakat sık sorulan soruları gösteren basit bot ajan olmak zorunda değildir. Chatbot rehberinde bu arayüzün web sitesi kullanımını anlattık.
Ajan kendi kendine internette dolaşabilir mi?
Yalnızca bağlanan araç ve verilen izinler ölçüsünde. Bazı ajanlar web araması yapabilir, bazıları kapalı belgelerle çalışır. İnternetten gelen metinler güvenilir yönerge sayılmaz. Kaynağın tarihini ve iddialarını ayrıca kontrol etmek gerekir.
Her görevi ajana devretmek mantıklı mı?
Hayır. Tek adımlı veya kesin kurallı görev için basit yazılım akışı daha hızlı ve denetlenebilir olabilir. Ajan, değişken adımların gerçek değer sağladığı yerde düşünülmelidir. Hata maliyeti yüksekse insan kararının nerede kalacağı önceden belirlenir.
Ajan yanlış işlem yaparsa ne olur?
Bu, uygulamanın yetki ve geri dönüş tasarımına bağlıdır. İşlem izi, onay kaydı, sınırlandırılmış araçlar ve mümkünse geri alma yolu bulunmalıdır. Kullanıcıya neyin gerçekten yapıldığı açıkça bildirilmelidir. İyi sistem, hatayı saklamaz veya yapılmamış işlemi tamamlandı diye sunmaz.
Yayımdan önce denenmesi gereken senaryolar
Bir ajanı yalnızca mutlu yol üzerinde denemek gerçek kullanımı temsil etmez. Takvim görevi için iki katılımcının saat dilimi farklı olsun, izinli takvim geçici olarak açılamasın, bir toplantı son anda iptal edilsin ve kullanıcı onaydan önce fikrini değiştirsin. Her durumda ajanın hangi adımda durduğunu ve hangi işlemi gerçekten yaptığını açıkça anlatması beklenir.
Yazma izni bulunan görevlerde ayrıca çift işlem riskini deneyin. Ağ yanıtı geciktiğinde aynı davet veya kayıt iki kez oluşturulmamalıdır. Araç çağrısı başarısızsa yeniden deneme sınırı olmalıdır. Bu testler, dil modelinin güzel açıklamasından bağımsız olarak sistemin güvenilirliğini gösterir. Hata kayıtlarını kişisel veriyi gereksiz saklamadan tutmak, sonraki düzeltmeyi kolaylaştırır.
Sonuç
AI agent, hedefe ulaşmak için ara adımları yönetip izin verilen araçlardan yararlanabilen bir sistemdir. Kişisel asistandan farkı çoğunlukla birden fazla adımı, araç seçimini ve geri bildirim döngüsünü üstlenmesidir; ürün adları bu sınırı her zaman net çizmez. Başarılı uygulama için dar hedef, en az yetki, anlamlı onay, gerçek sonuç doğrulaması ve tekrar edilebilir test gerekir.
Kaynaklar ve ileri okuma
- OpenAI API: Agents — ajanların araç ve çok adımlı işlerle ilişkisi.
- OpenAI API: Agent definitions — model, yönerge, araç ve aktarım bileşenleri.
- Anthropic: Building effective agents — iş akışı ve ajan mimarisi ayrımı.
- OpenAI API: Evaluate agent workflows — araç ve iş akışı değerlendirmesi.