WordPress giriş URL’sini değiştirmek, varsayılan wp-login.php adresine gelen otomatik isteklerin bir bölümünü azaltabilir. Ancak gizli bir giriş yolu güçlü parola, iki faktörlü doğrulama ve güncel yazılımın yerini tutmaz. Yönetim paneline erişimi yanlışlıkla kaybetme olasılığı da vardır. Bu rehberde yeni giriş adresi seçme, değişikliği güvenli biçimde test etme, eklenti ve yönlendirme çakışmalarını giderme, kilitlenme halinde geri dönme ve gerçek hesap korumasını kurma adımlarını bulacaksınız.
WordPress’in varsayılan giriş adresi nedir?
Standart bir WordPress kurulumunda giriş formu genellikle alan adının sonundaki /wp-login.php yolunda bulunur. /wp-admin/ adresine oturum açmadan gidildiğinde de kullanıcı giriş sayfasına yönlendirilir. WordPress çekirdeğinin wp_login_url() işlevi varsayılan giriş bağlantısını üretir. Çoklu site, alt dizin kurulumları ve özelleştirilmiş kimlik doğrulama akışlarında adres farklı olabilir. Sitenizde gerçekte hangi adresin kullanıldığını kendi tarayıcınızda kontrol edip değişiklik öncesi kaydedin.
Botların varsayılan yolu bilmesi, sitenizin ele geçirildiği anlamına gelmez. İnternete açık pek çok yönetim ekranı otomatik taranır. Tekrarlanan başarısız girişler sunucu kaynakları tüketebilir ve günlükleri doldurabilir. Giriş yolunu değiştirme kararı bu gürültüyü azaltmak için yardımcı bir ayar olarak değerlendirilebilir. Kimlik doğrulamasının gücü ise parola kalitesi, ikinci faktör, giriş hız sınırlaması ve hesap yetkileriyle belirlenir. Giriş adresi bir noktada açığa çıkabileceği için onu tek savunma çizgisi saymayın.
Giriş adresini değiştirince ne değişir?
Bu işlem çoğu uygulamada WordPress çekirdeğindeki wp-login.php dosyasını yeniden adlandırmaz. Seçilen eklenti ya da sunucu kuralı, kullanıcıyı yeni bir yol üzerinden giriş formuna ulaştırır; eski adrese verilen yanıtı da değiştirebilir. Eski yolun 404 vermesi veya başka bir sayfaya yönlenmesi, eklenti ve yapılandırmaya göre değişir. Sitenin ana adresi, yayımlanmış yazıların URL’leri ve yönetici hesabının parolası bu ayarla otomatik değişmez. Etkiyi tam anlamak için eski ve yeni yolu oturum kapalı halde test edin.
Bu değişiklik güvenliği artırır mı?
WordPress’in resmî kaba kuvvet saldırısı rehberi, giriş yolunu saklamanın istek gürültüsünü azaltabileceğini ancak tek başına savunma olmaması gerektiğini söyler. Saldırgan geçerli kullanıcı adı ve parolayı başka bir ihlalden öğrenmişse yeni yolu bulmak mümkün olabilir. XML-RPC, API, tek oturum açma veya başka bir giriş yüzeyi açıksa bunlar da ayrı değerlendirilmelidir. En yüksek öncelik yöneticiler için benzersiz uzun parolalar, iki faktörlü doğrulama, güncellemeler ve istek hız sınırıdır. Yapılandırmayı düzenli izleme ile tamamlayın.
Değişiklikten önce hazırlık
Önce dosyalarla veritabanının güncel ve geri yüklenebilir yedeğini alın. Hosting kontrol paneline veya güvenli dosya erişimine nasıl ulaşacağınızı doğrulayın; giriş ekranı bozulursa bu yol gerekir. İkinci bir yönetici oturumunu açık bırakın ve yeni adresi önce farklı, oturum kapalı bir tarayıcı penceresinde sınayın. Seçtiğiniz güvenlik eklentisinin güncel WordPress sürümüyle uyumunu ve yeni giriş yolu özelliğinin nasıl geri alındığını belgesinden okuyun. Mümkünse denemeyi bir staging ortamında yapın.
Yeni yol, tahmin edilebilir bir kelime olmamalı; ancak ekibinizin güvenli biçimde saklayabileceği kadar yönetilebilir olmalıdır. Çok uzun, karmaşık ve sık değişen bir yol, kullanıcıların kilitlenmesine yol açabilir. Yönetim ekibi için adresi parola yöneticisinde veya erişimi kısıtlı iç belgede tutun. E-posta ile herkese açık dağıtmayın, genel menüye bağlantı koymayın. Bununla birlikte yolun gizli kalacağını garanti etmeyin: oturum yönlendirmeleri, ekran görüntüleri ve hatalı bağlantılar adresi görünür kılabilir.
Eklentiyle giriş URL’si değiştirme
WordPress yönetim panelinde eklenti ekleme ekranından seçtiğiniz güvenlik veya giriş adresi eklentisini inceleyin. Yükleme sayısı tek kalite işareti değildir; son güncelleme, mevcut WordPress sürümüyle uyum, destek durumu ve erişim yetkileri de önemlidir. Kurulumdan sonra eklentinin ayar ekranında yeni giriş yolunu tanımlayın ve eski yola ne yapılacağını belirleyin. Eklenti adları ve ekran etiketleri sürümle değişebileceği için genel yönergeleri kendi panelinizdeki açıklamayla karşılaştırın. Çekirdek dosyaları elle yeniden adlandırarak aynı etkiyi oluşturmaya çalışmayın.
Ayarı kaydettikten sonra açık oturumunuzu hemen kapatmayın. Önce gizli pencerede yeni giriş yolunu açın. Formun HTTPS altında geldiğini, doğru alan adına bağlı olduğunu ve oturum açınca uygun yönetim sayfasına döndüğünü kontrol edin. Yanlış parola denemesi, çıkış ve yeniden giriş, parola sıfırlama e-postası, yeni kullanıcı daveti gibi akışları test edin. Eklenti kullanıcıların giriş bağlantısını otomatik güncelleyebilir; harici uygulama veya ekip içi yer imlerini ayrıca değiştirmek gerekebilir.
Önbellek ve CDN ayarları
Giriş ve yönetim sayfaları kişiye özel oturum çerezleriyle çalışır. CDN veya tam sayfa önbelleği yeni giriş yolunu statik sayfa gibi önbelleğe alırsa form, yönlendirme veya oturum açma bozulabilir. Yeni yolu ve kimlik doğrulama akışını önbellek dışı bırakma gereğini sağlayıcının belgelerine göre değerlendirin. Kuralları değiştirdikten sonra oturum kapalı test yapın. Eski wp-login.php isteğine verdiğiniz yanıt da CDN önbelleğinde kalmış olabilir; gerektiğinde yalnızca ilgili önbelleği temizleyin. Güvenlik duvarının yeni yolu engellemediğini günlüklerden doğrulayın.
Eski giriş URL’si ne yapmalı?
Eski yolun 404, ana sayfa veya başka bir güvenli sayfa göstermesi eklentiye göre değişebilir. Eski yoldan yeni gizli giriş adresine açık bir yönlendirme kurmak, adresi hemen görünür kılabilir. Buna karşılık bazı üyelik veya entegrasyon akışları varsayılan giriş yolunu bekleyebilir; onları kıran kural da iyi bir sonuç değildir. Test ederken oturum açık ve kapalı durumlarını ayırın. Eski yolun aldığı HTTP yanıtı, yönlendirme hedefi ve form gösterip göstermediğini kaydedin. Amaç “mutlaka 404” puanı almak değil, beklenen kullanıcı ve entegrasyon işlevini korumaktır.
İki faktörlü doğrulama neden önemli?
Parola sızarsa ikinci faktör, hesabın doğrudan açılmasını zorlaştırır. WordPress çekirdeğinde yönetici için yerleşik iki faktörlü doğrulama bulunmadığından uyumlu bir eklenti veya kimlik sağlayıcı gerekir. Kurtarma kodlarını güvenli yerde tutun ve telefon kaybı senaryosunu önceden planlayın. SMS tabanlı yöntemler bazı hesaplar için seçenek olabilir; desteklenen kimlik doğrulama uygulaması veya güvenlik anahtarının koşullarını da değerlendirin. İkinci faktörü ilk kurduğunuzda farklı bir oturumda gerçekten çalıştığını sınamadan eski erişim yolunu kapatmayın.
Güçlü parola ve yetki yönetimi
Her yöneticiye benzersiz ve uzun parola verin; aynı parolayı e-posta veya hosting hesabında tekrar kullanmayın. Parola yöneticisiyle rastgele parola üretmek hatırlama yükünü azaltır. Gereksiz yönetici hesaplarını kaldırın veya daha düşük yetkiye çekin. İçerik yazarı için yönetici yetkisi gerekmez. Eski çalışan hesabı, zayıf parola ve paylaşılan kullanıcı hesabı, gizli giriş yolundan daha önemli risk olabilir. Yönetici listesini belirli aralıklarla inceleyin ve kullanıcıya yalnızca işini yapacak düzeyde erişim verin.
Giriş denemelerini sınırlandırma
Kaba kuvvet saldırılarında çok sayıda parola otomatik denenir. İstek hız sınırı, koruma duvarı veya uygulama düzeyindeki deneme limiti yükü azaltabilir. Aşırı sert bir kural gerçek yöneticiyi de kilitleyebilir; özellikle paylaşılan ofis IP’leri ve gezgin bağlantılarında sınırları test edin. WordPress’in resmî güvenlik rehberi, mümkünse istekleri sunucuya ulaşmadan kenarda sınırlamayı önerir. Günlüklerde başarısız giriş sayısı, kaynak IP çeşitliliği ve hata zamanları görülmelidir. Tek bir IP’yi engellemek dağıtık saldırıları tümüyle durdurmaz.
CAPTCHA veya benzeri bot önlemleri eklenebilir; erişilebilirlik ve kullanıcı deneyimini de test edin. Koruma katmanlarını üst üste koyarken eklentilerin aynı giriş isteğini farklı kurallarla engellemediğine dikkat edin. Kullanıcıların sık sık doğrulama döngüsüne düşmesi veya parola sıfırlama formuna ulaşamaması, ayarın fazla agresif olduğuna işaret eder. Güvenlik kontrolü yalnızca engelleme oranı değil, meşru kullanıcının erişim başarısıyla değerlendirilmelidir.
XML-RPC ve diğer giriş yüzeyleri
Giriş yolunu değiştirmek xmlrpc.php, REST API, uygulama parolaları veya tek oturum açma yapılandırmasını otomatik korumaz. Sitenin kullandığı mobil uygulama, entegrasyon veya yayın akışlarını envantere alın. Kullanmadığınız özelliklerin kısıtlanmasını sağlayıcı ya da güvenlik eklentisi üzerinden değerlendirin; körlemesine kapatmak çalışan bağlantıları bozabilir. XML-RPC için hız sınırı ve erişim kuralı, ihtiyaç varsa tamamen devre dışı bırakmadan daha uygun olabilir. Bir yüzeyi kapatınca tüm olası kimlik doğrulama yollarının ortadan kalktığını varsaymayın.
Giriş sayfası açılmıyorsa ne yapmalı?
Önce adresin yazımını, HTTPS ve alan adını kontrol edin. Gizli pencerede ve başka bir ağda deneyin; tarayıcı önbelleği veya yönlendirme döngüsü sorun yaratabilir. Güvenlik duvarı ve CDN günlüklerinde engellenen isteği arayın. Eklenti güncellemesinden hemen sonra sorun başladıysa hosting paneli ya da güvenli dosya erişimiyle ilgili eklentiyi geçici devre dışı bırakma yöntemini uygulayın. Bu adımı yapmadan önce hangi dosya veya ayarı değiştireceğinizi ve geri alma yolunu not edin. Rastgele çekirdek dosya düzenlemesi daha büyük sorun yaratabilir.
Giriş formu geliyor ama hesap açılmıyorsa çerez, site URL’si, oturum süresi ve iki faktörlü doğrulama sorunlarına bakın. WordPress’in giriş sorunları belgesi tarayıcı çerezleri ve önbelleği kontrol etmeyi önerir. Parola sıfırlama bağlantısının hangi adrese gittiğini inceleyin. Sorunu destek ekibine bildirirken tam hata mesajını, WordPress ve eklenti sürümünü, değişikliğin saatini paylaşın; şifre, kurtarma kodu ve özel giriş yolunu herkese açık destek başlığında yayınlamayın.
Geri dönüş planı
Yeni yol başarısızsa önceden belirlediğiniz eklenti devre dışı bırakma veya ayar geri alma adımını uygulayın. Dosya adını değiştirme, eklenti klasörünü yeniden adlandırma veya panelden pasifleştirme seçeneği kullanılan eklentiye ve hosting’e göre değişir; yalnızca doğruladığınız yöntemi uygulayın. Geri alma sonrası varsayılan giriş yolunun yeniden çalıştığını, yönetici paneline erişimi ve kullanıcıların çıkış yapabildiğini test edin. Veri tabanı veya yönlendirme ayarı da değiştiyse yalnızca eklenti dosyasını kapatmak yetmeyebilir. Yedek geri yükleme son çare olabilir; o arada oluşan yeni içerik ve siparişlerin etkisini hesaplayın.
Değişiklik sonrası test listesi
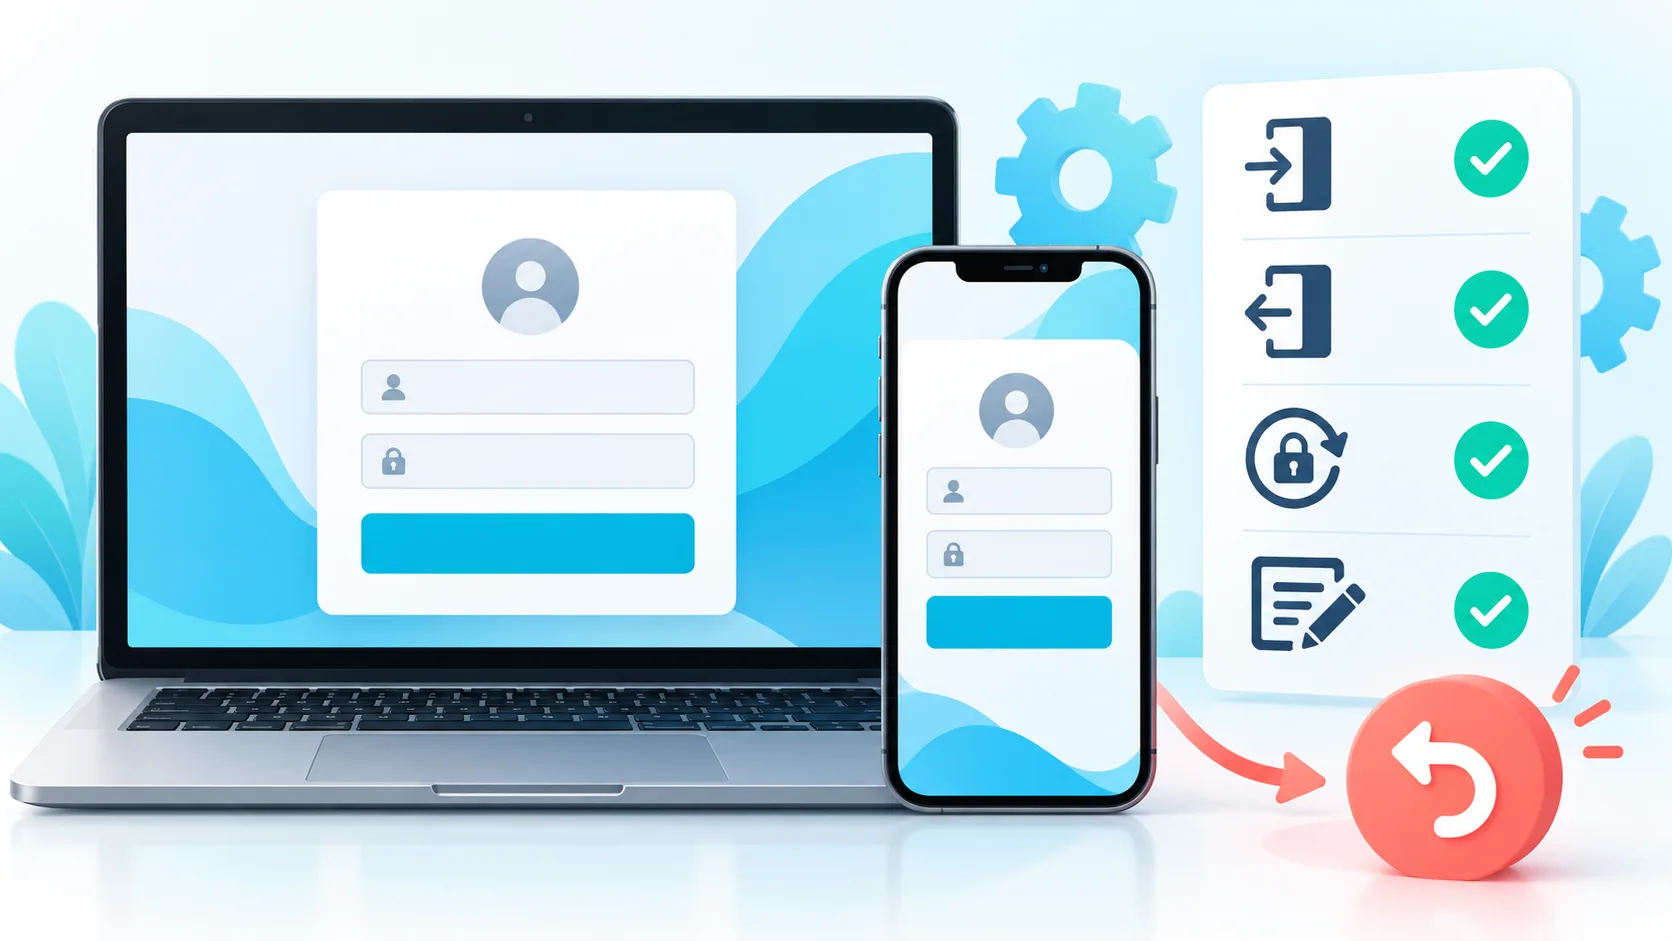
Yeni adres oturum kapalı pencerede açılıyor mu? HTTPS sertifikası doğru mu? Yönetici ve daha düşük yetkili kullanıcı giriş yapabiliyor mu? Çıkıştan sonra beklenen sayfaya dönüyor mu? Parola sıfırlama e-postası ve bağlantısı doğru adrese gidiyor mu? Eski yol beklediğiniz yanıtı veriyor mu? Mobil tarayıcıda form kullanılabiliyor mu? CDN ve önbellek, giriş formunu saklamıyor mu? İki faktörlü doğrulama ve kurtarma kodları denenmiş mi? Giriş hataları izleniyor mu? Bu soruları tek tek işaretleyin.
Örnek uygulama: küçük bir yayın sitesinde değişiklik
Bir editör sitesi her sabah varsayılan giriş yoluna yüzlerce başarısız deneme aldığını fark ediyor. Önce günlükleri ve sunucu yükünü inceliyor; denemelerin tamamı başarısız olsa da yoğunluğu ölçüyor. Yönetici hesaplarında benzersiz parolaları ve iki faktörlü doğrulamayı etkinleştiriyor. Ardından giriş isteklerine hız sınırı koyuyor. Bu adımlardan sonra hâlâ gereksiz bot gürültüsü varsa, staging kopyasında güvenilir bir eklentinin giriş yolu ayarını deniyor. Yeni adresi yalnızca yetkili ekiple paylaşıyor ve kurtarma yolunu kaydediyor.
Test sırasında bir editörün eski yer iminden giriş yapamadığı görülüyor. Kullanıcıya yeni bağlantı güvenli kanaldan veriliyor ve yönlendirme tasarımının gizli yolu ifşa etmediği kontrol ediliyor. Parola sıfırlama e-postası, çıkış ve ikinci faktör akışı farklı kullanıcılarla deneniyor. Canlıda değişiklik yapıldıktan sonra da başarısız deneme ve gerçek kullanıcı giriş başarısı izleniyor. Bot sayısı düşse bile parolalar, güncellemeler ve deneme sınırı korunuyor. Böylece URL değişimi tek başına “güvenlik tamamlandı” işareti sayılmıyor.
Farklı sitelerde sonuç değişebilir. Üyelik sistemi bulunan bir sitede giriş yolunun müşteri akışına bağlı olması, yalnızca içerik yayımlayan bir sitedeki testten daha geniş kapsam gerektirir. Ayrıca bazı hosting sağlayıcıları giriş korumasını sunucu veya CDN düzeyinde zaten sunar. Eklenti eklemeden önce mevcut korumayı öğrenin; aynı isteğe iki farklı koruma kuralı uygulamak yanlış kilitlenmelere neden olabilir. Ölçümü yalnızca güvenlik eklentisinin puanına göre değil, gerçek günlükler, kullanıcı erişimi ve site kaynak tüketimiyle yapın.
SEO açısından giriş URL’si
Giriş formu, arama sonuçlarında trafik çekmesi gereken içerik sayfası değildir. Yeni giriş yolu oluştururken site haritasına girmediğini ve halka açık menülerde yer almadığını kontrol edin. Giriş yoluna verilen 404 veya yönlendirme, normal yazı ve kategori URL’lerinden ayrı değerlendirilmelidir. Bir güvenlik eklentisi yanlışlıkla tüm siteyi noindex yaparsa asıl sorun budur. Bu nedenle ayar sonrasında ana sayfa ve birkaç önemli makalenin canonical, robot meta ve erişim durumunu kontrol edin. “Giriş URL’si değişti, SEO yükselir” vaadine güvenmeyin.
Üyelik ve mağaza sitelerinde özel durum
WooCommerce “Hesabım” ekranı, üyelik eklentileri, sosyal giriş ve abonelik akışları WordPress giriş sistemiyle bağlantılı olabilir. Yönetici girişini değiştiren eklenti müşteri girişini etkiliyor mu? Şifre sıfırlama, kayıt ve ödeme sonrası oturum açma bağlantıları doğru yere gidiyor mu? İki farklı kullanıcı rolüyle sınayın. Müşteri oturumu açılmıyorsa satış kaybı oluşabilir; bu nedenle mağazada değişikliği düşük trafik saatinde ve geri dönüş planıyla uygulayın. Harici mobil uygulamalar veya otomatik yayın araçları kullanılıyorsa onların giriş yolundan etkilenip etkilenmediğini sağlayıcı belgelerinde inceleyin.
Sık sorulan sorular
Giriş URL’si değişince wp-admin silinir mi?
Genellikle hayır. Yönetim dosyaları yerinde kalır; oturum açmamış kullanıcıya hangi giriş sayfasının sunulacağı değişir. Kullandığınız eklentinin yönlendirme davranışını test edin. Yönetici panelini koruyan erişim kuralları ayrıca yapılandırılmalıdır.
Gizli yol unutulursa ne olur?
Önce parola yöneticisi ve yetkili ekip belgesine bakın. Bulunamazsa hosting paneli veya dosya erişimi üzerinden eklentinin belgesindeki geri alma yöntemini kullanın. Sitenin kaynak dosyalarını rastgele değiştirmeyin; yedek ve destek erişimi bu nedenle hazırlık listesindedir.
Adres değişimi botları tamamen durdurur mu?
Hayır. Varsayılan yola gelen otomatik denemeler azalabilir, fakat diğer giriş yüzeyleri ve sızmış kimlik bilgileri riski sürer. Hız sınırı, iki faktörlü doğrulama ve güncelleme temel önlemlerdir.
Giriş URL’si sık sık değiştirilmeli mi?
Sık değişiklik kullanıcı hatası, kırık yer imi ve entegrasyon sorunu yaratabilir. Bir olay veya erişim şüphesi varsa önce hesapları, oturumları, parolaları ve günlükleri inceleyin. Adres değiştirmek tek başına ele geçirilmiş hesabı temizlemez.
Sonuç
WordPress giriş adresini değiştirmek yardımcı bir düzenlemedir. Doğru yaklaşım, değişikliği staging’de denemek, yedek ve geri dönüş yolu hazırlamak, giriş ile kurtarma akışlarını test etmek ve güçlü kimlik doğrulamasını ayrı kurmaktır. Giriş yolu çalışsa bile yetki, eklenti güncelliği, hız sınırı ve günlük izleme ihmal edilmemelidir. Böylece kısa vadeli bot gürültüsünü azaltırken gerçek kullanıcıları kilitleme riskini kontrol altında tutabilirsiniz.
Kaynaklar ve ileri okuma