WordPress staging site, canlı sitenin değişiklikleri ziyaretçilere göstermeden deneyebileceğiniz ayrı bir kopyasıdır. Tema güncellemesi, yeni eklenti, PHP sürümü değişimi veya ödeme akışı gibi riskli işleri doğrudan üretimde sınamak yerine önce bu ortamda doğrulayabilirsiniz. Ancak “kopya” sözcüğü güvenliğin kendiliğinden sağlandığı anlamına gelmez. Veri, e-posta, sipariş, arama motoru erişimi ve canlıya taşıma yönü kontrol edilmezse test ortamı gerçek müşterileri etkileyebilir. Bu rehber, staging’in ne işe yaradığını, nasıl kurulacağını ve değişikliklerin nasıl güvenle yayımlanacağını açıklar.
Staging site nedir?
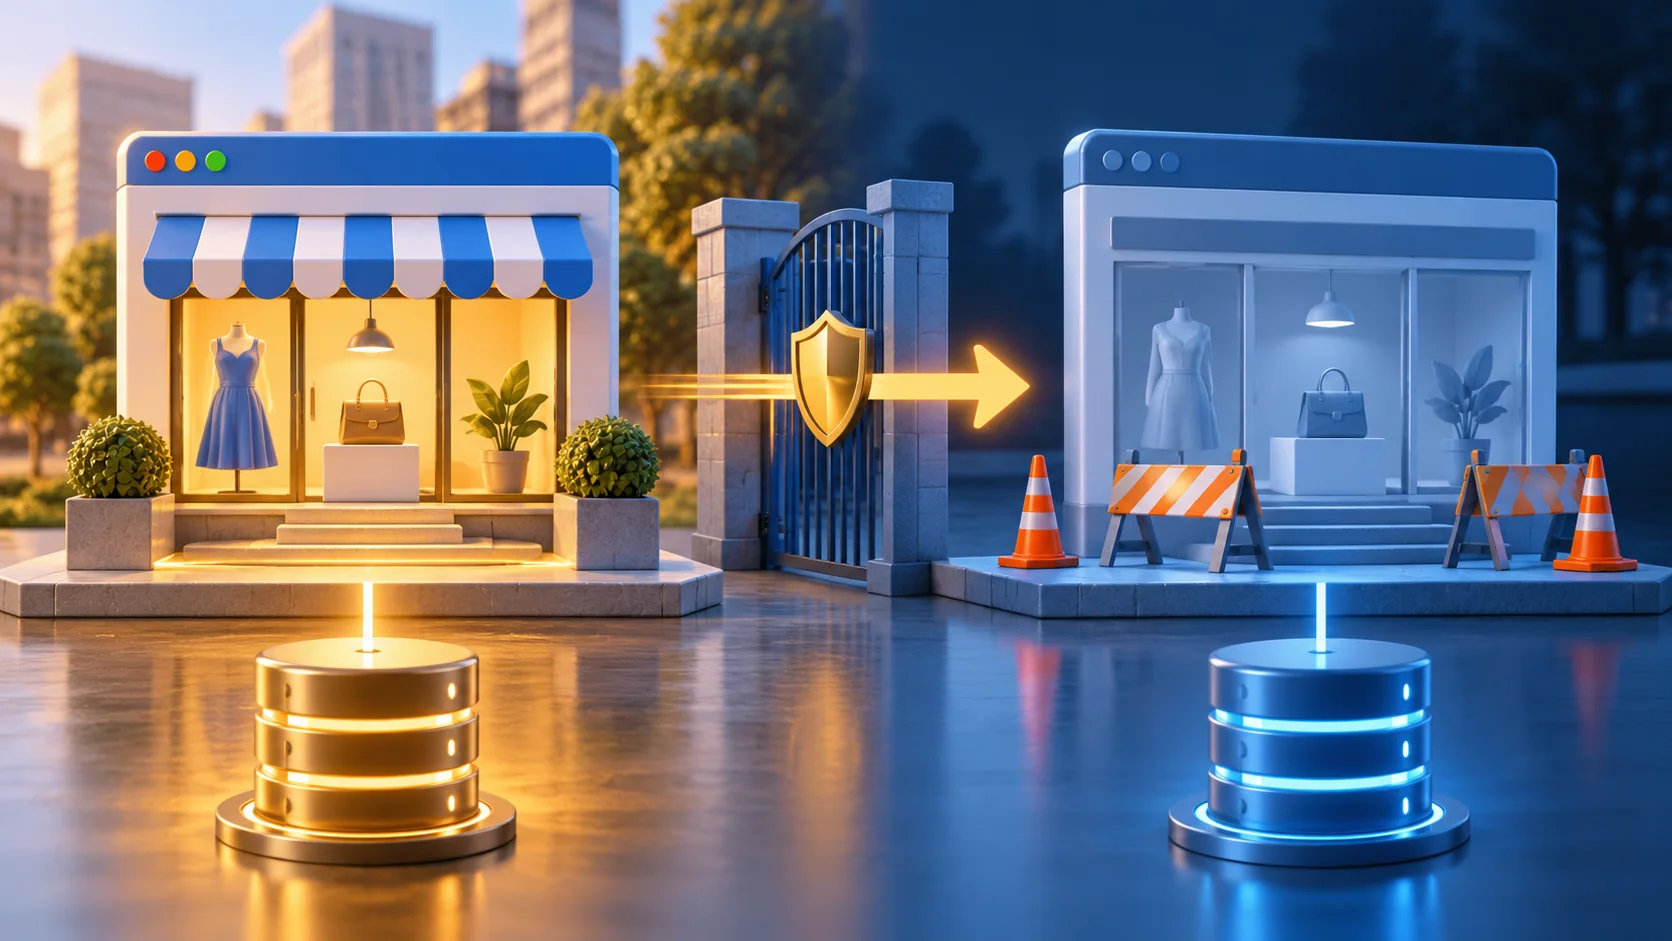
Staging, canlı WordPress’in dosya, tema, eklenti, medya ve veritabanı düzenine benzeyen bir prova ortamıdır. Genellikle ayrı bir alt alan adında veya sağlayıcının özel adresinde açılır. Üretim sitesi ziyaretçilere hizmet verirken staging yalnızca yetkili ekibin erişimine açık olmalıdır. Geliştirme ortamı ile staging birbirine yakın kavramlardır; geliştirme daha erken ve sık değişen çalışma alanı olabilir, staging ise yayımdan önce üretime benzer son kontrol yeridir. Tek bir WordPress kurulumunda yapılan taslak yazı veya önizleme, tüm site değişikliklerini sınayan staging ortamının yerini tutmaz.
Örneğin yalnızca yeni bir paragrafın görünümünü görmek için WordPress önizlemesi yeterli olabilir. Fakat eklenti güncellemesi ödeme formunu, yönetim panelini veya tema şablonunu etkiliyorsa ayrı bir ortam gerekir. Staging’in amacı, sorunu daha az kişinin göreceği yerde yakalamaktır. Yine de test kopyasının kaynakları, önbelleği ve trafik yükü üretimden farklı olabilir; staging’de hızlı çalışan bir sayfanın canlıda aynı performansı vereceği garanti değildir. Son doğrulama canlıya geçişten sonra da yapılmalıdır.
Hangi değişikliklerde staging kullanılır?
Büyük WordPress, tema ve eklenti sürüm yükseltmeleri; PHP sürümü değiştirme; sayfa oluşturucu veya blok düzeni değişiklikleri; ödeme ve kargo ayarları; yeni üyelik, form veya arama özelliği; URL yapısı ve yönlendirme değişiklikleri staging için güçlü adaylardır. Günlük bir yazım düzeltmesi için tam site kopyası şart olmayabilir. Kararı değişikliğin kapsamına, geri dönüş maliyetine ve sitenin kesintiye ne kadar duyarlı olduğuna göre verin. WooCommerce mağazası, rezervasyon sistemi veya kullanıcı hesabı barındıran sitede özellikle veri akışı dikkat ister.
Canlı site, staging ve yerel kurulum farkı
Canlı ortam gerçek okuyucu, müşteri ve arama motorlarına açıktır. Staging çoğu zaman aynı hosting altyapısında veya benzer sunucu ayarlarında kapalı bir kopyadır. Yerel kurulum ise geliştiricinin bilgisayarında çalışır; internete kapalı olması hızlı deneme için yararlıdır. Staging, üretime yakın PHP, veritabanı ve sunucu yapılandırmasını sınama fırsatı verir. Fakat aynı sunucuyu paylaşırsa kaynak tüketimi canlıyı dolaylı etkileyebilir. Bu nedenle sağlayıcının staging özelliğinin kaynak ve izolasyon sınırlarını sorun.
Başlamadan önce: kapsam ve yedek
Kurulumdan önce canlı sitenin güncel dosya ve veritabanı yedeğini alın; yalnızca “yedek oluşturuldu” bildirimiyle yetinmeyin, geri yükleme yolunu bildiğinizden emin olun. WordPress sürümünü, etkin temayı, kritik eklentileri, PHP sürümünü ve önemli entegrasyonları not edin. Hangi değişikliği sınayacağınızı ve başarılı sayacağınız sonucu tanımlayın. Örneğin “ödeme sayfası açılıyor” yerine “test ürünü sepete ekleniyor, test ödeme tamamlanıyor, müşteri ve yönetici bildirimi yalnızca test adresine ulaşıyor” ölçütü daha açıklayıcıdır.
Yöntem 1: hosting panelinin staging özelliği
Barındırma sağlayıcınız tek tık staging sunuyorsa genellikle en kolay başlangıç budur. Panelde canlı WordPress kurulumunu seçip staging kopyası oluşturma akışını açın. Hedef adresi ve veritabanını kontrol edin; varsa parola korumasını etkinleştirin. Kopyalama tamamlandığında yeni ortamın gerçekten ayrı URL ve veritabanı kullandığını doğrulayın. Panel adımları sağlayıcıya göre değişir, bu yüzden ekranda yazan “canlıdan staging’e kopyala” ile “staging’den canlıya taşı” yönlerini karıştırmayın. Bir düğmenin iki yönde de veri kopyalayabildiği panellerde hedefi özellikle okuyun.
Kopyadan sonra yönetici hesabıyla giriş yapın; ayarlar, tema, eklenti ve medya örneklerinin beklenen durumda olduğunu inceleyin. Otomatik e-posta, ödeme ağ geçidi, kargo, CRM ve analitik entegrasyonlarını pasifleştirme veya test moduna alma seçeneklerini bulmadan deney yapmayın. Hosting özelliğinin sunduğu “push to live” işlemi yalnızca dosyaları mı, veritabanını mı, yoksa ikisini birden mi taşıyor? Bu ayrım canlı siparişlerin korunması açısından belirleyicidir. Panel otomatikleştiriyor diye içerik birleştirme sorunlarının çözüldüğünü varsaymayın.
Yöntem 2: ayrı alt alan adı veya test sunucusu
Sağlayıcıda staging yoksa kontrollü bir alt alan adı veya ayrı bir sunucu oluşturulabilir. Yeni adres için SSL, uygun PHP ve veritabanı sürümü, ayrı dosya dizini ve ayrı veritabanı hazırlayın. Canlı site dosyalarının ve veritabanının güvenilir bir yedeğinden kopya alın. WordPress URL’lerini yeni adrese uyarlarken WordPress’in serileştirilmiş verilerini bozacak düz metin SQL değişimleri yapmayın. WordPress’in göç rehberi ve WP-CLI search-replace belgesi, bu iş için uygun yöntemleri ve önce --dry-run ile sonuç görme seçeneğini açıklar.
URL değişimi yalnızca ana sayfa adresiyle sınırlı değildir; medya yolu, iç bağlantılar, bazı eklenti ayarları ve gömülü içerikler eski alan adını tutabilir. Kopyayı açtıktan sonra birkaç yazı, kategori, görsel, form ve giriş sayfasını dolaşın. Karma içerik uyarısı veya eski canlı adrese yönlendirme varsa nedenini bulun. Yalnızca tarayıcıda bir sayfanın açılması taşınmanın tamamlandığı anlamına gelmez. Çoklu site veya karmaşık WooCommerce kurulumunda manuel kopya daha fazla uzmanlık gerektirir; işin kapsamını önceden belirleyin.
Staging erişimini nasıl korursunuz?
Öncelik, yetkisiz kişilerin test kopyasına erişmesini önlemektir. Hosting panelinin parola koruması, HTTP kimlik doğrulaması veya eşdeğer bir erişim katmanı kullanın. WordPress giriş ekranı tek başına tüm halka açık sayfaları kapatmaz. “Arama motorlarından engelle” ya da noindex ayarı, erişim kontrolü değil dizinleme isteğidir; URL bilen biri sayfayı yine açabilir. Gerçek kişisel veriler kopyalanıyorsa yetkili kullanıcı sayısını sınırlayın, mümkünse verileri maskeleyin ve saklama süresini kısaltın. Test adresini herkese açık site haritasına veya navigasyona eklemeyin.
Yine de indeksleme kontrolü yararlıdır. Staging’in arama sonuçlarına girmemesi için uygun noindex ve site haritası ayarlarını değerlendirin; erişim koruması birincil bariyer olarak kalsın. robots.txt tek başına gizli içerik koruması değildir ve arama motorlarının sayfayı okumamasına neden olarak noindex işaretini görmesini de engelleyebilir. Test adresinin Search Console, analitik ve reklam sistemlerinde canlı mülk gibi raporlanmasını önleyin. Erişim ve indeksleme amaçlarını ayrı ayrı yönetin.
E-posta, ödeme ve webhook izolasyonu
Canlı veritabanı kopyasında gerçek müşteri adresleri bulunabilir. Staging’de sipariş bildirimi, üyelik karşılama mesajı veya parola sıfırlama e-postasının gerçek kişiye gitmesi ciddi karışıklık yaratır. Test teslim kutusu veya e-posta yakalama yöntemi kullanın. Ödeme sağlayıcısının sandbox anahtarlarını seçin; canlı anahtar ve gerçek ödeme akışını test için kullanmayın. Webhook adresleri, CRM bağlantısı, SMS, stok ve muhasebe entegrasyonlarını da gözden geçirin. Staging’deki otomatik görevler canlıdaki görevlerle aynı dış sistemi tetikleyebilir; cron davranışını kontrol edin.
WordPress ortam türünü belirtmek ne sağlar?
WordPress çekirdeğindeki wp_get_environment_type() işlevi, ortamı local, development, staging veya production olarak ayırt eder. Sağlayıcı bunu sistem değişkeni veya yapılandırma üzerinden tanımlayabilir; tanımlanmazsa varsayılan değer üretimdir. Bu bilgi, eklenti ve tema geliştiricilerinin ortam türüne göre davranış seçmesine yardımcı olur. Ancak yalnızca “staging” etiketi koymak erişimi kapatmaz, e-postayı durdurmaz ve veritabanlarını ayırmaz. Ayarın gerçek operasyonel kontrollerle birlikte kullanılması gerekir.
Site yöneticisi olarak bu değeri bilmek yararlı olsa da yanlış yapılandırma ile canlı sitede staging davranışı tetiklenebilir. Bu nedenle ortam türü değişikliğini dosya ve sunucu erişimi olan yetkin kişi yapmalıdır. Kopyalanan wp-config.php içindeki sabitleri kontrol edin; dosyada veritabanı kimlik bilgileri ve güvenlik anahtarları bulunabilir. Bu bilgileri makale, destek talebi veya ekran görüntüsünde açık paylaşmayın. Staging’e ayrı kimlik bilgileri verilmesi, yanlışlıkla üretim veritabanına bağlanma riskini azaltır.
Güncelleme test planı
Önce mevcut çalışmayı kaydedin: ana sayfa, temsilî bir yazı, kategori, arama, giriş, form ve varsa satın alma akışı. Ardından staging’de tek bir değişiklik uygulayın. Değişiklik sonrası aynı akışları tekrar deneyin ve farkları not edin. Mobil ve masaüstü kırılımlarını, tarayıcı konsolundaki hataları, PHP hata günlüklerini ve Site Sağlığı ekranını inceleyin. Hata çıkarsa birden çok eklentiyi aynı anda kapatmak yerine etkiyi daraltarak neden bulun. Değişiklikleri tarihle ve sürümle not etmek, canlıya neyin taşınacağını belirler.

Form testi yaparken kaydın doğru veritabanına yazıldığını ve e-postanın test kutusuna gittiğini doğrulayın. WooCommerce’de test ürünü ve sandbox ödeme akışı kullanın; sipariş, stok ve bildirim tetikleyicilerini kontrol edin. Oturum açan kullanıcılarla oturum açmayan ziyaretçilerin önbellek davranışı farklı olabilir. Erişilebilirlik açısından klavye ile gezinme, form etiketleri ve hata mesajları da gözden geçirilmelidir. Son olarak önemli sayfaların kaynak HTML’sindeki canonical, noindex ve site haritası ayarlarının canlıya geçince beklenen değere döneceğini planlayın.
Staging’den canlıya taşıma
Dağıtımdan hemen önce canlı sitenin yeni yedeğini alın ve geri dönüş noktasını belirleyin. Staging’de yalnızca tema veya eklenti dosyası değiştiyse, canlı veritabanını komple değiştirmek genellikle gereksizdir. İçerik ve ayar değişiklikleri varsa hangi verinin taşınacağını tek tek sınıflandırın. WooCommerce siparişleri, yeni yorumlar, üyelikler ve form kayıtları staging kopyası alındıktan sonra canlıda büyümeye devam etmiş olabilir. Staging veritabanını olduğu gibi canlıya yazmak bu yeni kayıtları kaybettirebilir.
Dağıtım aracı “yalnızca dosyalar”, “seçili tablolar” veya “tüm veritabanı” seçenekleri veriyorsa her birinin etkisini anlayın. Gerekirse trafik düşükken kısa bakım penceresi planlayın. Canlıya geçince önbelleği temizleyin, önemli sayfaları ve işlemleri gerçek ortamda tekrar kontrol edin. Geri dönüş yalnızca dosyaları eski sürüme döndürmek olmayabilir; veritabanı şeması değiştiyse uyumlu geri alma planı gerekir. Yedek tarihini, değişiklik listesini ve kim tarafından uygulandığını kaydetmek sonraki hata ayıklamada işe yarar.
Yanlışlıkla canlı veriyi ezmemek için karar matrisi
Tema CSS değiştiyse: ilgili dosyayı ve derlenmiş varlıkları taşıyıp görünümü doğrulayın. Eklenti sürümü yükseldiyse: canlıda uyum ve olası veritabanı geçişi için yedekle kontrollü güncelleme yapın. Yeni sayfa yazıldıysa: sayfayı ve bağlantılı medyayı seçerek aktarın. Ödeme ayarı değiştiyse: anahtarların üretim için doğru olduğunu doğrulayın; sandbox değerlerini canlıya taşımayın. Site genelinde veritabanı dönüşümü varsa: canlıda oluşan yeni kayıtları nasıl koruyacağınızı planlamadan tüm tabloyu değiştirmeyin.
Ne zaman staging’i yeniden oluşturmalı?
Staging kopyası haftalarca güncellenmezse üretimden uzaklaşır. Yeni eklenti, tema, içerik, kullanıcı ve sipariş verileri canlıda değişirken test ortamı eski koşulları temsil eder. Büyük bir değişiklik öncesinde canlıdan staging’e yeni kopya almak daha güvenilir sonuç verir; ancak staging’de üzerinde çalıştığınız değişiklikler varsa önce onları dışarı alın veya sürüm kontrolüne kaydedin. Yeniden kopyalama, test veritabanını ve dosyalarını ezebilir. İşlem yönünü ve hangi verinin korunacağını panelde açıkça doğrulayın.
Özellikle e-ticaret sitelerinde kopyaya gerçek müşteri ve sipariş verisi almak her zaman gerekli değildir. Test için anonimleştirilmiş örnek veri yeterliyse onu tercih edin. Gerçek veriye ihtiyaç duyuluyorsa erişim yetkisi, saklama süresi, yedekler ve üçüncü taraf test servisleri ayrı değerlendirilmeli. Staging’i canlı sitenin kalıcı herkese açık arşivi olarak kullanmayın. Test bittiğinde erişimi kapatmak ve gereksiz kopyaları güvenli şekilde kaldırmak yönetimi kolaylaştırır.
Canlıya geçiş sonrası kontrol listesi
İlk olarak ana sayfa ve en çok ziyaret edilen birkaç sayfayı oturum kapalı pencerede açın. Ardından bir iç bağlantı, arama, form, medya dosyası ve mobil menüyü deneyin. Site başlığı, canonical adres, robot meta etiketi, XML site haritası ve HTTPS yönlendirmesi doğru mu bakın. Staging’e özel parola veya noindex ayarının yanlışlıkla canlıya taşınması görünürlüğü etkileyebilir. Ödeme ya da üyelik işlemi varsa çok küçük ve kontrollü bir test senaryosu belirleyin; gerçek işlem oluşacaksa ücret, iade ve kayıt etkisini önceden planlayın.
Hata günlüklerini ve Site Sağlığı uyarılarını kontrol edin. CDN ve önbellek kullanıyorsanız eski dosyaların ne kadar süre sunulacağını bilin. Güncelleme sonrası kullanıcıların gördüğü sayfa ile yönetim ekranı farklı olabilir; yalnızca yönetici oturumuna bakmayın. Birkaç saat ve ertesi gün temel ölçümleri izlemek, zamanlanmış görev veya gerçek trafik altında çıkan hataları yakalamaya yardım eder. Bir sorun görürseniz önce etkilenen akışı ve sürümü kaydedin, ardından hazır geri dönüş planını uygulayın.
Sık yapılan staging hataları
En yaygın hata, test sitesini herkesin erişebileceği şekilde bırakmaktır. İkinci hata, canlı e-posta ve ödeme anahtarlarını kopyalayarak gerçek kişilere bildirim veya ücret gitmesine neden olmaktır. Üçüncüsü, staging’de eski kalan veritabanını canlıya aynen taşıyıp yeni sipariş ve kayıtları silmektir. Dördüncüsü, canlıya staging’in noindex veya canonical değerlerini taşımaktır. Beşincisi ise güncellemenin staging’de çalışmasını canlı doğrulama yerine koymaktır. Her biri kurulum ve dağıtım listesine ayrı bir kontrol eklenerek azaltılabilir.
Staging site SEO’yu etkiler mi?
Doğru yapılandırılmış, erişimi kısıtlı staging kopyasının amacı testtir; arama sonuçlarında ayrı bir site gibi görünmesi istenmez. Korumasız kopya yinelenen içerik ve yanlış canonical sinyalleri oluşturabilir. Ancak noindex tek başına gizlilik sağlamaz. Canlı URL’ler ile test URL’lerini karıştıran dahili bağlantılar da kullanıcıları yanlış ortama götürebilir. Canlıya geçişte yeni içerik ve yönlendirmeleri doğrulayın, staging adresini reklam ya da site haritası akışından ayrı tutun. Arama görünürlüğü sorununda yalnızca staging varlığına bakmak yerine gerçek indeksleme ve canonical sinyallerini inceleyin.
Staging ile yedek aynı şey mi?
Hayır. Staging değişiklikleri denemek için çalışan bir ortamdır; yedek ise gerektiğinde geri dönmek için saklanan sürümdür. Staging’de yapılan hatalar ortamda kalabilir, hatta senkronizasyon sırasında canlıya taşınabilir. Düzenli yedek ve geri yükleme testi bu yüzden ayrı gerekliliktir. Bir sunucuda iki kopya barındırmak, sunucu arızasına karşı bağımsız yedek sağladığınız anlamına gelmez. Yedek saklama yeri ve süresini sağlayıcınızla netleştirin.
Yeni başlayanlar için örnek iş akışı
Önce canlı sitenin geri yüklenebilir yedeğini alın. Hosting panelinde staging kopyası oluşturun ve erişimi parolayla kapatın. Test ortamında e-posta, ödeme ve webhook bağlantılarını güvenli moda alın. Değişiklikten önce kritik sayfaları kaydedin. Bir güncellemeyi uygulayıp masaüstü, mobil, form ve giriş akışlarını deneyin. Canlı veride bu sırada oluşan yeni kayıtları hesaba katarak taşıma yöntemini seçin. Yeni yedek alın, değişikliği canlıya uygulayın, önbelleği temizleyin ve aynı testleri tekrarlayın. Bir şey bozulursa kayıtlı sürüme geri dönün.
Kaynaklar ve ileri okuma