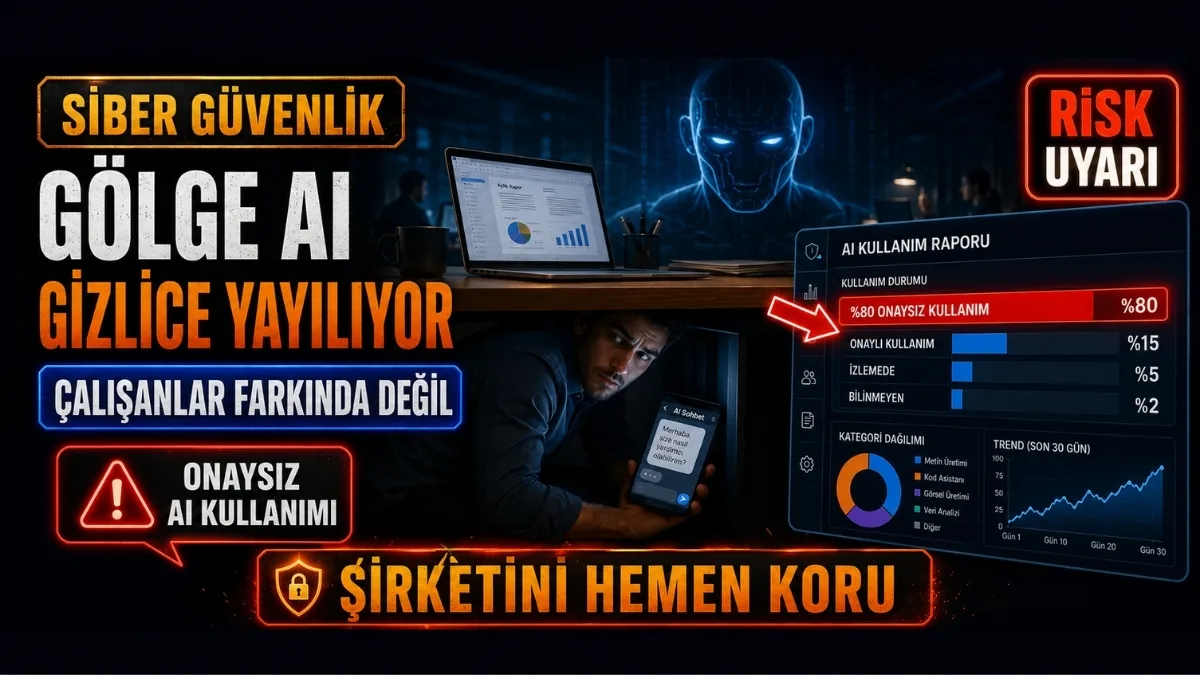
Shadow AI (gölge yapay zekâ), çalışanların şirketin bilişim veya güvenlik ekiplerinden onay almadan ChatGPT, Claude, Gemini gibi genel amaçlı yapay zekâ araçlarını iş süreçlerinde kullanmasını tanımlayan bir terim. JumpCloud’un derlediği 2026 verilerine göre bu davranış artık istisna değil, kurumların büyük çoğunluğunda günlük bir gerçeklik. 2026 itibarıyla bu, kurumsal siber güvenlik gündeminin en hızlı büyüyen risk kalemlerinden biri haline geldi. Bu yazıda Shadow AI’nin neden bu kadar yaygınlaştığını, hangi somut riskleri taşıdığını ve şirketlerin bunu nasıl tespit edip yönetebileceğini ele alıyoruz.
Shadow AI Neden Bu Kadar Yaygın?
Microsoft/LinkedIn’in 2024 anketinde AI kullanıcılarının %78’i kendi aracını işe getiriyordu; KOBİ alt grubunda %80’di. Bu, bütün çalışanların %80’inin izinsiz kullandığı anlamına gelmez. Kendi araç kullanımı ile kurum onayının bulunmaması aynı ölçüm değildir.
Zscaler’ın ölçümlerine göre 2023-2024 arasında kurumsal ağlardan yapay zekâ uygulamalarına giden trafik %595 arttı — bu, birkaç yıl önce nişe bir davranışken bugün neredeyse standart bir çalışma alışkanlığına dönüştüğünü gösteren çarpıcı bir rakam.
Hangi Somut Riskleri Taşıyor?
Shadow AI’nin asıl tehlikesi, aracın kendisinden çok, aracın nasıl kullanıldığından kaynaklanıyor.
Veri Sızıntısı Riski
Cisco’nun 2024 araştırmasında katılımcıların %48’i halka açık olmayan şirket bilgisini GenAI’ye girdiğini bildirdi. Bu veri, kuruluşların %60’ının doğrulanmış ihlal yaşadığı iddiasını desteklemiyor. Dışarıya aktarım riski; sözleşme, izin, saklama ve erişim kapsamıyla değerlendirilir.
Yavaşlayan Olay Müdahalesi
Kayıt dışı araç kullanımı veri akışını ve olay incelemesini zorlaştırabilir. İlk metindeki %26,2/%20,2 süre farkını bağlandığı birincil kayıtta doğrulayamadığımız için genel ölçüm olarak kullanmıyoruz.
Politika ve Uyum Boşluğu
ISACA’nın Mart 2024’te 3.270 dijital güven uzmanıyla yaptığı ankette %15, kurumlarında AI politikası bulunduğunu bildirdi. Bu, yalnız kabul edilebilir kullanım belgesini güncelleyenlerin oranı veya 2026’nın güncel oranı değildir.
Sayılarla Shadow AI (Özet Tablo)
| Birincil araştırma | Ölçüm | Sınır |
|---|---|---|
| Microsoft/LinkedIn 2024 | AI kullanıcılarında %78 BYOAI | İzinsiz kullanım oranı değil |
| Cisco 2024 | %48 halka açık olmayan şirket bilgisi girişi | Doğrulanmış ihlal sayısı değil |
| ISACA Mart 2024 | %15 kurumunda AI politikası olduğunu bildiriyor | 3.270 uzmanın anketi; 2026 güncel oranı değil |
Şirketler Shadow AI’yi Nasıl Tespit Edebilir?
Shadow AI’yi tamamen ortadan kaldırmak gerçekçi bir hedef değil; asıl amaç görünürlük kazanmak ve riski yönetilebilir seviyeye indirmek olmalı.
- Ağ trafiği izleme: Kurumsal güvenlik duvarı ve DNS logları üzerinden bilinen AI servis alan adlarına giden trafik izlenerek hangi araçların ne sıklıkla kullanıldığı tespit edilebilir.
- CASB (Cloud Access Security Broker) çözümleri: Bulut uygulama kullanımını merkezi olarak görünür kılan bu araçlar, onaylanmamış SaaS/AI uygulamalarını otomatik olarak işaretleyebilir.
- Tarayıcı uzantısı denetimi: Birçok Shadow AI kullanımı tarayıcı eklentileri üzerinden gerçekleşiyor; kurumsal cihaz yönetimi (MDM) ile bu eklentiler denetlenebilir.
- Anonim çalışan anketleri: Cezalandırma korkusu olmadan yapılan anketler, çalışanların günlük olarak hangi araçları kullandığını dürüstçe ortaya koyabiliyor.
- Onaylı alternatif sunmak: Çalışanların Shadow AI’ye yönelmesinin en büyük nedeni ihtiyacın karşılanmaması; kurumsal lisanslı ve güvenli bir AI aracı sunmak, onaysız kullanımı büyük ölçüde azaltabiliyor.
Bu Sadece Büyük Şirketlerin Sorunu mu?
Hayır. Küçük ve orta ölçekli işletmelerde genellikle özel bir güvenlik ekibi bile bulunmadığı için Shadow AI kullanımı daha da az görünür durumda. WooCommerce gibi platformlar üzerinde çalışan küçük e-ticaret işletmelerinden tek kişilik yazılım ajanslarına kadar, müşteri verisiyle çalışan her ölçekten şirket bu riske açık. Küçük işletmeler için en pratik ilk adım, karmaşık bir izleme altyapısı kurmak yerine, çalışanlara hangi bilginin (müşteri verisi, finansal veri, şifreler) hiçbir AI aracına yapıştırılmaması gerektiğini net bir şekilde yazılı olarak bildirmek olabilir.
Geliştiriciler İçin Özel Bir Risk: Onaysız Kod Asistanları
Kod asistanı kaynak kodunu dış hizmete gönderebilir; izin, kapsam ve sözleşme kontrolü gerekir. İlk metindeki “%45 onaysız kullanım” oranı bağlanan Stack Overflow sayfasında doğrulanamadı; Claude kullanım oranı ile onaysız kullanım aynı şey değildir.
Uzun Vadede Ne Değişecek?
SaaS içindeki AI özelliklerinin yaygınlaşması onaylı yazılımın bütün yeni veri işleme özelliklerinin otomatik onaylandığı anlamına gelmez. İlk metindeki 2026 öngörülerini gerçekleşmiş ölçüm olarak sunmuyoruz; yeni özelliklerin izin ve veri kapsamını envanterde izleyin.
Sıkça Sorulan Sorular
Shadow AI kullanmak çalışan için doğrudan bir suç mu?
Shadow AI etiketi tek başına hukuki suç sınıflandırması değildir. Sözleşme, kişisel veri, ticari sır ve somut fiile göre sonuç değişir; iyi niyet otomatik hukuki uygunluk sağlamaz.
Shadow AI’yi tamamen engellemek mümkün mü?
Pratikte tam bir engelleme çok zor; tarayıcı tabanlı araçlara erişimi tamamen kapatmak verimliliği düşürebilir. Çoğu uzman, yasaklamak yerine güvenli alternatif sunmayı ve görünürlüğü artırmayı öneriyor.
Küçük işletmeler de risk altında mı?
Evet; hatta özel güvenlik ekibi olmadığı için küçük işletmelerde Shadow AI kullanımı genellikle daha az fark ediliyor ve daha uzun süre tespit edilemeden devam edebiliyor.
Hangi tür veriler AI araçlarına asla yapıştırılmamalı?
Müşteri kişisel verileri, finansal bilgiler, şifreler/API anahtarları ve gizlilik sözleşmesi kapsamındaki iş verileri, onaylanmamış genel amaçlı AI araçlarına girilmemesi gereken başlıca veri türleri arasında.
Şirketler Shadow AI riskini sıfıra indirebilir mi?
Hayır, riski sıfıra indirmenin garantisi yok; ancak izleme, net politika ve onaylı alternatif sunma kombinasyonu riski önemli ölçüde azaltabiliyor.
Kaynaklar ve İleri Okuma
Resmî dokümantasyon
Sitedeki ilgili rehberler
- Apple OpenAI Ticari Sır Davasında Çok Şok Edici Kanıtlar
- Yapay Zeka Tarayıcısı Nedir? Atlas, Comet Nasıl Çalışır?
- Sony ve Warner’dan Şok: Dev Anthropic Telif Hakkı Davası
DNS/alan adı kaydı kullanım işareti olabilir; hangi prompt veya dosyanın gönderildiğini kanıtlamaz. Ortak servis alanları ve kişisel ağlar görünürlüğü sınırlar. Çalışan izleme politikasını açık, ölçülü ve erişimi sınırlı tutun; bütün içerikleri gelişigüzel kaydetmeyin. Onaylı kurumsal plan da yanlış paylaşımı otomatik önlemez.
Kaynak: Microsoft/LinkedIn — 2024 Work Trend Index.
Kaynak: Cisco — 2024 veri gizliliği araştırması.
Kaynak: ISACA — Mart 2024 anketi.