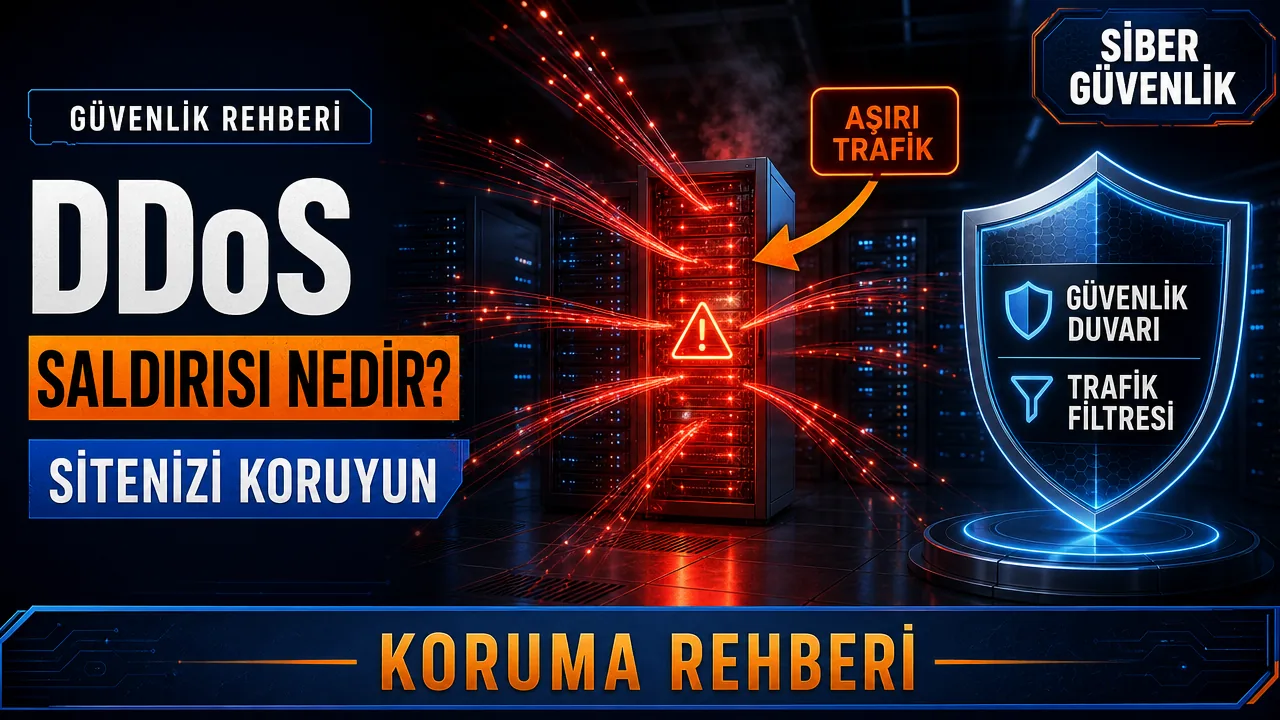
DDoS saldırısı nedir? DDoS (Distributed Denial of Service, dağıtık hizmet engelleme), bir web sitesine veya sunucuya aynı anda binlerce farklı kaynaktan sahte trafik gönderilerek sistemin normal ziyaretçilere hizmet veremez hale getirilmesidir. Saldırı tek bir bilgisayardan değil, genellikle ele geçirilmiş cihazlardan oluşan bir “botnet” ağından yürütüldüğü için engellemesi klasik bir DoS saldırısına göre çok daha zordur. Bu rehberde DDoS saldırılarının nasıl çalıştığını, hangi türlerinin yaygın olduğunu ve özellikle WordPress siteleri için pratik korunma adımlarını ele alıyoruz.
DDoS Saldırısı Nedir, Nasıl Çalışır?
Normal bir web sitesi ziyaretinde tarayıcınız sunucuya bir istek gönderir, sunucu bu isteği işler ve sayfayı geri döndürür. DDoS saldırısında ise saldırgan, bu isteklerden saniyede binlerce hatta milyonlarcasını aynı anda, dünyanın farklı yerlerindeki cihazlardan gönderir. Sunucunun işlem kapasitesi, bant genişliği veya bağlantı havuzu bu yoğunluğun altında tükenir ve gerçek ziyaretçilerin istekleri işlenemez hale gelir. Sonuç olarak site ya çok yavaşlar ya da tamamen erişilemez duruma gelir; bu durum çoğu zaman 503 Service Unavailable hatası olarak kendini gösterir.
Yaygın DDoS Saldırı Türleri
- Hacim tabanlı saldırılar: Sunucunun bant genişliğini doldurmayı hedefler; UDP flood ve ICMP flood bu kategoride sayılabilir.
- Protokol saldırıları: Sunucu veya ağ ekipmanının kaynak havuzunu tüketir; SYN flood en bilinen örneğidir.
- Uygulama katmanı saldırıları: Web sunucusuna veya uygulamaya doğrudan normal görünümlü ama yoğun istekler gönderir; HTTP flood bu gruba girer ve WordPress siteleri için en sık karşılaşılan tür bu kategoridedir çünkü genellikle gerçek tarayıcı isteğine benziyormuş gibi görünür.
Sitenizin DDoS Saldırısı Altında Olduğunu Nasıl Anlarsınız?
Aşağıdaki belirtiler bir DDoS saldırısına işaret edebilir, ancak tek başına her biri farklı bir teknik sorundan da kaynaklanabilir; bu yüzden trafik loglarıyla doğrulamak gerekir:
- Sitenin normalden çok daha yavaş açılması veya zaman aşımına uğraması.
- Hosting panelinde veya analiz araçlarında beklenmedik, kısa sürede aşırı yükselen trafik grafiği görülmesi.
- Aynı IP aralığından veya benzer kullanıcı ajanından (user-agent) gelen, olağan dışı sayıda tekrarlayan istek.
- Sunucu kaynak kullanımının (CPU, RAM) normalin çok üzerine çıkması, hosting sağlayıcısının uyarı göndermesi.
Log Dosyasında Hızlı Kontrol Örneği
Paylaşımlı hosting veya VPS ortamında sunucu erişim loglarını hızlıca inceleyerek şüpheli IP yoğunluğunu tespit edebilirsiniz:
zcat access.log.gz | awk '{print $1}' | sort | uniq -c | sort -nr | head -20Bu komut, sunucu erişim loglarındaki IP adreslerini sayarak en çok istek gönderen ilk 20 kaynağı listeler. Normal trafik dağılımına göre anormal derecede yüksek sayıda istek gönderen tek bir IP veya dar bir IP aralığı görürseniz, bu durum bir saldırı veya en azından agresif bir bot taraması olabileceğine işaret eder.
WordPress Sitenizi DDoS Saldırısından Nasıl Korursunuz?
Aşağıdaki kontrol listesi, bir WordPress sitesi için pratikte uygulanabilecek temel koruma katmanlarını özetliyor. Her madde tek başına yeterli olmayabilir; katmanlı bir savunma yaklaşımı önerilir.
- CDN ve DDoS koruması olan bir hizmet kullanın: Cloudflare, Sucuri veya benzeri bir hizmet, trafiği sitenize ulaşmadan önce filtreleyerek şüpheli istekleri engeller. Bu konuda CDN nedir, nasıl çalışır yazımızda daha fazla detay bulabilirsiniz.
- Web uygulama güvenlik duvarı (WAF) aktif edin: WAF, uygulama katmanı saldırılarını normal trafikten ayırt etmeye yardımcı olur.
- Oran sınırlama (rate limiting) uygulayın: Aynı IP’den kısa sürede gelen aşırı istek sayısını sınırlayarak HTTP flood etkisini azaltabilirsiniz.
- Gereksiz uç noktaları kapatın: Kullanılmayan XML-RPC, REST API uç noktaları veya eski eklenti sayfaları saldırı yüzeyini gereksiz yere genişletir.
- Sunucu ve hosting planınızın kapasitesini gözden geçirin: Ani trafik patlamalarını absorbe edebilecek ölçeklenebilir bir hosting altyapısı, küçük çaplı saldırıların etkisini azaltır.
- Bir olay müdahale planı hazırlayın: Saldırı anında kimin ne yapacağı, hangi sağlayıcıyla iletişime geçileceği önceden netleşmiş olmalı.
| Önlem | Hangi Saldırı Türüne Karşı Etkili |
|---|---|
| CDN / DDoS koruma hizmeti | Hacim tabanlı ve protokol saldırıları |
| Web uygulama güvenlik duvarı (WAF) | Uygulama katmanı (HTTP flood) saldırıları |
| Oran sınırlama (rate limiting) | Uygulama katmanı saldırıları |
| Ölçeklenebilir hosting/sunucu kapasitesi | Küçük-orta ölçekli hacim saldırıları |
Paylaşımlı Hostingde Ekstra Dikkat Edilmesi Gerekenler
Paylaşımlı hosting ortamında kaynaklar diğer sitelerle paylaşıldığı için bir DDoS saldırısı yalnızca hedef siteyi değil, aynı sunucudaki komşu siteleri de etkileyebilir. Bu ortamda genellikle sunucu seviyesinde bir koruma sunucu sağlayıcısının sorumluluğunda olur; bu nedenle hosting sağlayıcınızın DDoS koruma politikasını ve saldırı anında devreye giren otomatik önlemlerini önceden öğrenmek faydalı olur. Daha büyük veya kritik projeler için VPS ya da bulut tabanlı, ölçeklenebilir bir altyapıya geçiş, saldırı anında esneklik sağlayan bir seçenek olarak değerlendirilebilir.
DDoS Saldırısı ile Diğer Güvenlik Tehditleri Arasındaki Fark
DDoS saldırısı, veri çalmayı değil hizmeti kesintiye uğratmayı hedefler; bu yönüyle veri sızıntısı veya kimlik avı gibi tehditlerden ayrılır. Ancak pratikte bazı saldırganlar DDoS’u bir dikkat dağıtma taktiği olarak kullanıp, sistem yöneticileri saldırıyla uğraşırken arka planda başka bir güvenlik açığından yararlanmayı deniyor. Bu nedenle DDoS saldırısı yaşayan bir sitenin, saldırı sona erdikten sonra da güvenlik sertleştirme kontrol listesini gözden geçirmesi, olası ikincil bir sızıntıyı erken tespit etmek açısından önemli bir adım. Saldırı türleri ve güncel istatistikler hakkında daha fazla teknik bilgi için Cloudflare’in DDoS saldırıları rehberine de başvurulabilir.
DDoS Saldırısı Sırasında Yapılmaması Gerekenler
Saldırı anında panikle alınan bazı kararlar durumu daha da kötüleştirebilir. Örneğin sunucuyu art arda yeniden başlatmak genellikle sorunu çözmez, sadece kesinti süresini uzatır. Aynı şekilde saldırı sırasında büyük yapılandırma değişiklikleri yapmak (tema değiştirmek, eklenti güncellemek gibi) hem gereksiz risk taşır hem de asıl sorunla ilgisi olmayan yeni hatalara yol açabilir. Pratikte önerilen yaklaşım, önce trafiği CDN/güvenlik katmanında filtrelemek, sorunun kaynağını netleştirmek ve ancak ondan sonra kalıcı yapılandırma değişikliklerini planlamaktır.
Sonuç
DDoS saldırısı, herhangi bir siteyi -büyüklüğünden bağımsız olarak- hedef alabilecek bir tehdit türü. Saldırıyı tamamen imkansız hale getiren tek bir çözüm yok; ancak CDN, WAF, oran sınırlama ve ölçeklenebilir hosting gibi katmanların birlikte kullanılması, hem saldırı ihtimalini hem de yaşandığında oluşacak kesinti süresini önemli ölçüde azaltan pratik bir yaklaşım sunuyor.
Sık Sorulan Sorular
DDoS saldırısı nedir, DoS saldırısından farkı ne?
DDoS saldırısı, birden fazla (genellikle binlerce) farklı cihazdan aynı anda gelen sahte trafikle bir siteyi hedef alırken, DoS saldırısı tek bir kaynaktan yürütülür; bu yüzden DDoS’u engellemek çok daha zordur.
Küçük bir WordPress sitesi de DDoS saldırısına uğrayabilir mi?
Evet, saldırganlar bazen rastgele veya otomatik taramalarla küçük siteleri de hedef alabiliyor; site büyüklüğü tek başına bir koruma garantisi sağlamıyor.
Ücretsiz bir DDoS koruması var mı?
Cloudflare belgesine göre DDoS koruması ücretsiz plan dahil bütün planlarda sınırsız/ölçümsüzdür. Gelişmiş kural ayarı, destek ve diğer ürün özellikleri plana göre değişir; büyük saldırı için mutlaka ücretli plan gerektiği genellemesi doğru değildir. Origin IP’ye doğrudan trafik geliyorsa CDN koruması bunu otomatik kapsamayabilir.
Saldırı sırasında ilk yapılması gereken nedir?
Hosting sağlayıcınızla veya CDN/güvenlik hizmetinizle iletişime geçip trafik loglarını paylaşmak, saldırının kaynağını ve türünü hızlıca teşhis etmenin ilk adımı olarak öneriliyor.
DDoS saldırısı SEO sıralamasını etkiler mi?
Sitenizin uzun süre erişilemez kalması, arama motorlarının siteyi tarayamamasına ve dolayısıyla sıralamalarda geçici bir düşüşe yol açabilir; bu nedenle kesinti süresini kısaltmak SEO açısından da önemli.
CDN arkasındaki access.log ilk alanı gerçek ziyaretçi yerine proxy IP’si olabilir. Yalnız güvenilir proxy’lerden gelen istemci-IP başlığını kabul edin; logda zaman aralığı, endpoint ve yanıt durumunu birlikte inceleyin. IP sayımında üstte çıkmak saldırıyı kanıtlamaz. WordPress REST API’yi bütünüyle kapatmak blok düzenleyici ve eklentileri bozabilir; kullanılan uç noktaları belirleyip ölçülü oran sınırlama uygulayın.