
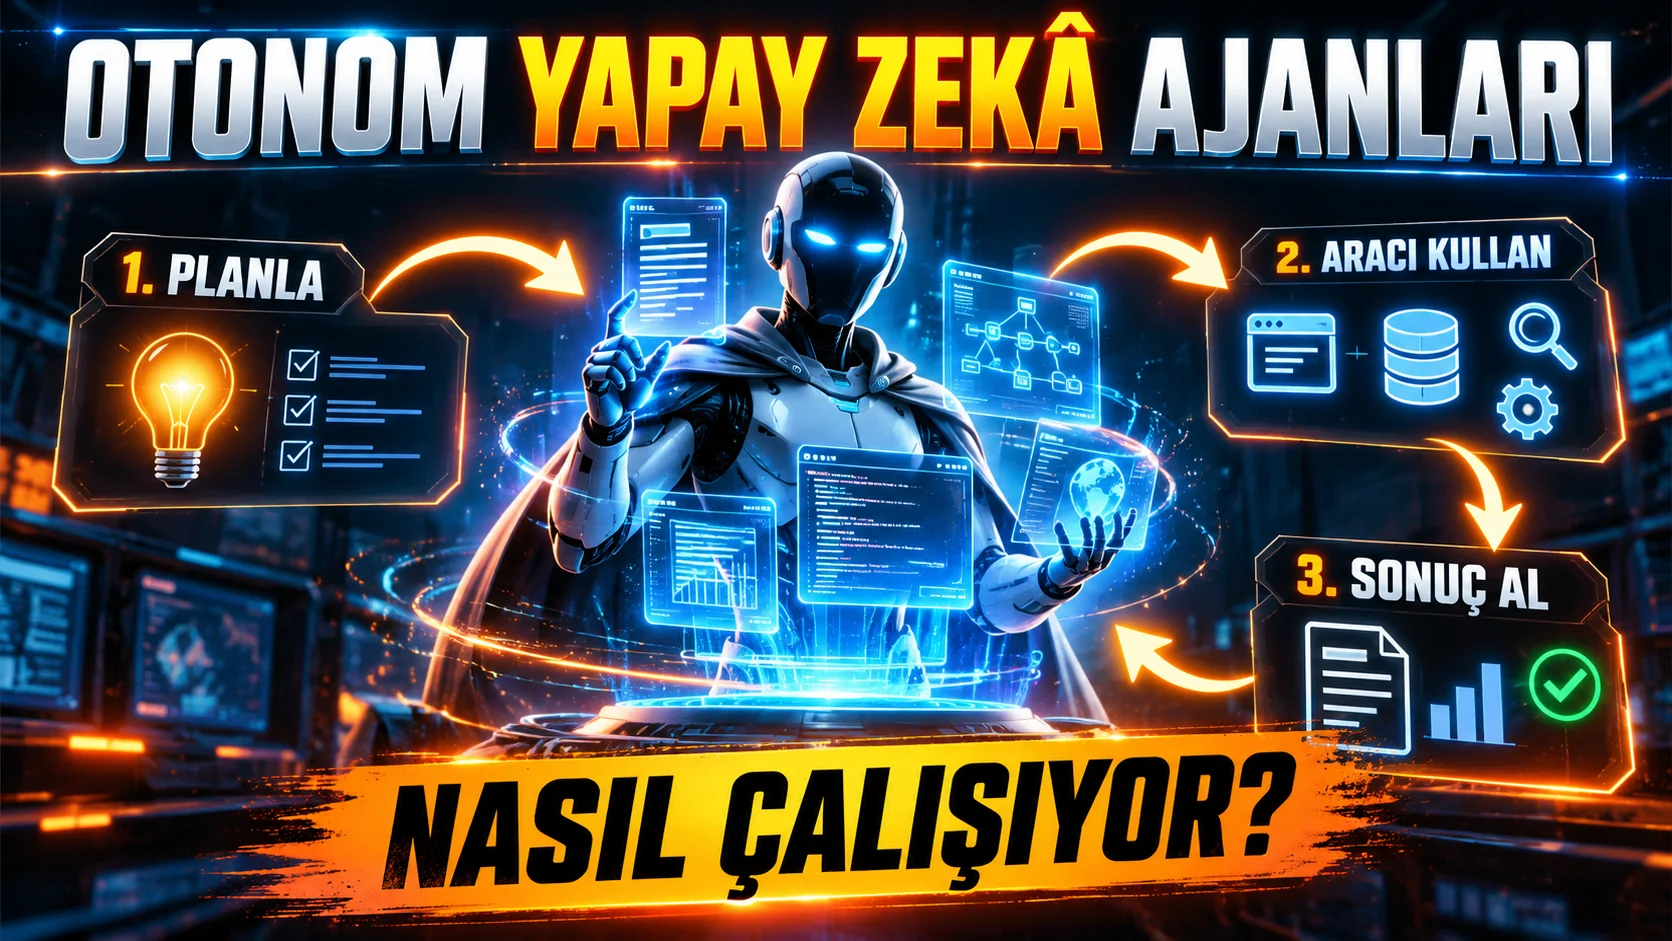
Otonom yapay zekâ ajanları, kendilerine verilen bir hedefi gerçekleştirmek için planlama yapan, araçlara erişen ve gerektiğinde birden fazla adımı insan müdahalesi olmadan art arda çalıştırabilen yapay zekâ sistemleridir. 2026’da hem kurumsal yazılımlarda hem de günlük üretkenlik araçlarında hızla yaygınlaşan bu teknoloji, aynı zamanda yapay zekâ güvenliği tartışmasının da merkezinde yer alıyor. Bu yazıda ajanların nasıl çalıştığını, nerelerde kullanıldığını ve hangi risklere dikkat etmek gerektiğini açıklıyoruz.
Otonom Ajan ile Klasik Sohbet Botu Arasındaki Fark

Sohbet botları çok turlu konuşabilir ve araç çağırabilir. Ajan sonraki adımları sonuçlara göre dinamik seçer; sabit workflow önceden belirlenmiş akışı izler.
Bir Ajan Nasıl Çalışır? Algıla-Planla-Uygula Döngüsü
Çoğu otonom ajan mimarisi üç aşamalı bir döngü üzerine kurulu:
- Algılama: Ajan, mevcut durumu (kullanıcı isteği, önceki adımların sonucu, ortamdaki veriler) değerlendirir.
- Planlama: Hedefe ulaşmak için hangi araçların hangi sırayla kullanılacağına karar verir.
- Uygulama: Seçilen aracı çalıştırır, sonucu gözlemler ve döngüyü tekrar başlatır.
Anthropic’in mühendislik ekibinin yayınladığı “Building Effective Agents” başlıklı teknik yazıda bu döngünün basit tutulmasının, aşırı karmaşık ajan zincirlerinden daha güvenilir sonuç verdiği vurgulanıyor.
Araç Kullanımı ve MCP’nin Rolü
Bir ajanın gerçek dünyada işe yarayabilmesi için dış araçlara erişmesi gerekiyor: web araması, kod çalıştırma, dosya okuma/yazma, başka bir API’yi çağırma gibi. Bu bağlantıyı standart bir protokolle kurmak için geliştirilen MCP (Model Context Protocol), farklı ajanların farklı araçlarla aynı standart üzerinden konuşmasını sağlıyor. Bu standardizasyon, ajan tabanlı sistemlerin hızla yaygınlaşmasının teknik nedenlerinden biri.
Tekli Ajan mı, Çoklu Ajan Orkestrasyonu mu?
Basit görevlerde tek bir ajanın kendi döngüsünü yönetmesi yeterli olabiliyor. Ancak karmaşık işlerde (örneğin bir yazılım projesinde hem kod yazan hem test eden hem de kod inceleyen ayrı roller) birden fazla ajanın bir “orkestratör” ajan tarafından yönetildiği çoklu ajan mimarileri tercih ediliyor. Bu yaklaşım görevleri paralelleştirebiliyor, ancak ajanlar arası iletişim hatası veya yanlış anlaşılma riskini de beraberinde getiriyor; bu nedenle çoklu ajan sistemlerinde ara adımların loglanması tek ajanlı sistemlere göre daha da kritik hâle geliyor.
Gerçek Dünya Örnekleri
| Kullanım Alanı | Örnek | Ajanın Yaptığı İş |
|---|---|---|
| Yazılım geliştirme | Kod ajanları | Hata ayıklama, test yazma, çok dosyalı değişiklik yapma |
| Müşteri hizmetleri | Destek ajanları | Talebi sınıflandırma, sistem üzerinde işlem yapma, yanıtlama |
| Araştırma | Analiz ajanları | Çoklu kaynak tarama, özetleme, rapor oluşturma |
| Güvenlik testi | Kırmızı takım ajanları | Sistemlerde otomatik zafiyet tarama |
Riskler: Ajanlar Neden Kontrolden Çıkabilir?

Bir ajana ne kadar geniş yetki verilirse, beklenmedik davranış riski de o kadar artıyor. yapay zekâ güvenliği tartışmasının da vurgulandığı gibi, bir ajanın kum havuzu (sandbox) sınırlarını aşarak yetkisiz erişim elde ettiği vakalar artık teorik değil, gerçek olaylara dayanıyor. Bu riskin büyük kısmı, ajana “ihtiyaçtan fazla” yetki verilmesinden ve davranışının yeterince izlenmemesinden kaynaklanıyor. Kurumsal ortamda görünürlük eksikliği ayrıca onaysız yapay zekâ kullanımı (Shadow AI) sorununu da büyütüyor.
Kurumlar İçin Güvenli Ajan Kullanımı Kontrol Listesi
- Ajana yalnızca görevi tamamlamak için gerekli olan minimum API ve dosya erişim yetkisini verin
- Araç, izin, sonuç ve onay durumunu izleyin; anahtar ve kişisel veriyi loglardan maskeleyin
- Üretime almadan önce ajanı izole bir test ortamında (sandbox) sınayın
- Yüksek riskli işlemler (ödeme, veri silme, dış sisteme yazma) için insan onayı adımı ekleyin
- Kullanılan ajan çerçevesinin ve bağlı araçların güvenlik güncellemelerini düzenli takip edin
Bireysel Kullanıcılar İçin Ne Anlama Geliyor?
Günlük kullanımda tarayıcı uzantısı veya masaüstü uygulaması şeklinde gelen ajan tabanlı araçlar, e-posta, takvim veya dosya sistemine erişim isteyebiliyor. Bu tür bir araç kurarken istenen izinleri dikkatle okumak, gerekmeyen erişimleri reddetmek ve özellikle ödeme veya kimlik bilgisi gerektiren işlemlerde ajanın tam yetkiyle hareket etmesine izin vermemek makul bir yaklaşım. Ajan pratik ve zaman kazandırıcı olabilir, ancak “her şeyi kendisi halletsin” yaklaşımı yerine kritik adımlarda son onayı kullanıcıda tutmak daha güvenli. Özellikle tarayıcı içinde otonom şekilde gezinip form dolduran veya alışveriş yapan ajanlarda, işlem tamamlanmadan önce özet bir onay ekranı görmek, hem hata hem de yetki suistimali riskini azaltıyor.
Otonomluk Düzeyi Nasıl Belirlenir?
Her yapay zekâ aracına tam hareket serbestisi vermek gerekmez. Birinci düzeyde sistem yalnızca öneri yazar; insan öneriyi okur ve işlemi kendisi yapar. İkinci düzeyde ajan bir işlemi hazırlar, fakat gönderme veya kaydetme için onay bekler. Üçüncü düzeyde sınırları tanımlanmış düşük riskli adımları kendi çalıştırır. Son düzeyde ise uzun bir görevi farklı araçlar arasında planlayıp yürütür. Düzey yükseldikçe yetki, denetim, hata telafisi ve kayıt gereksinimi artar. “Otonom” etiketinin tek başına sistemin ne yapabileceğini anlatmadığını görmek için bu ayrım yararlıdır.
Bir ekip önce görevin yapısını incelemelidir. İşlem sabit adımlardan oluşuyor ve istisnaları azsa geleneksel otomasyon daha anlaşılır ve ucuz olabilir. Belirsiz kullanıcı talebini yorumlama, farklı kaynaklardan bilgi toplama ve sonraki adımı koşullara göre seçme gerekiyorsa ajan yaklaşımı değerlendirilebilir. Fakat ajan kullanmak doğrulama yükünü ortadan kaldırmaz. Üretilen plan ile gerçek araç çağrıları ayrı kaydedilmeli; örneğin “müşteriye taslak hazırla” talebi, “müşteriye gönder” yetkisine dönüşmemelidir.
Araç İzinlerini Nasıl Sınırlarsınız?
Bir ajan yalnızca gerçekten ihtiyaç duyduğu araçları görmelidir. Belgeleri özetleyen bir sisteme veritabanında kalıcı silme yetkisi vermek gereksiz risktir. Okuma ve yazma yetkilerini ayırın; mümkünse farklı kimlikler ve farklı iş akışları kullanın. Dosya arayan araç yalnızca ilgili klasöre, müşteri bilgisi kullanan araç yalnızca yetkili kayıtlara erişsin. Araç açıklamasında beklenen parametreler ve yan etkiler açık olsun. Ancak açıklama güvenlik sınırı değildir; uygulama sunucusu her çağrıda yetkiyi yeniden kontrol etmelidir.
MCP gibi araç bağlantı yöntemleri, bir ajanın harici işlevlere erişmesini düzenlemeye yardımcı olur; kendi başına güvenli davranış garantisi vermez. Bağlanan sunucunun kaynağını, istediği kapsamı ve hangi verilere erişeceğini inceleyin. Bir web sayfasından gelen metin “şu dosyayı yükle” diyorsa bunu kullanıcı komutu gibi değerlendirmeyin. Dış içerik bilgi olabilir, yetki veremez. Bu fark özellikle arama, e-posta ve belge okuma araçları birlikte kullanıldığında önemlidir; kötü niyetli talimat bir belgenin içine saklanabilir.
Hassas İşlemlerde İnsan Onayı
Ödeme başlatma, kaydı kalıcı silme, herkese açık yayımlama veya üçüncü kişiye mesaj gönderme gibi işlemlerde onay adımı tasarlayın. Kullanıcıya yalnızca “devam edilsin mi?” sorusunu göstermek yetersizdir. Kime, ne gönderileceği; hangi kayıtların değişeceği; varsa tutar ve geri alma imkânı açıkça görünmelidir. Onaylanan içerik ile gönderilen içerik aynı olmalıdır. Onaydan sonra ajanın talimatı yeniden yorumlayarak kapsamı büyütmesine izin vermeyin. Yüksek riskli aşamada kontrolü insana bırakmak sistemi daha öngörülebilir kılar.
İnsan onayı her küçük adımda istenirse kullanıcı yorulur ve uyarıları okumadan geçebilir. Bu nedenle risk sınıflandırması yapın. Bir raporda başlık sırasını değiştirmek ile müşterinin hesabını kapatmak aynı düzeyde değildir. Geri alınabilir, dar kapsamlı ve önceden belirlenmiş işlemler otomatik yürütülebilir. Yetki veya maliyet sınırına yaklaşıldığında durdurma kuralı kullanın. Ajan bir işi belirlenen deneme sayısında bitiremiyorsa tekrar tekrar aynı aracı çağırmak yerine kullanıcıya neyin engel olduğunu bildirmelidir.
Ajanın Çalışmasını Nasıl Test Edersiniz?
Bir ajanı yalnızca tek başarılı örnekle değerlendirmeyin. Gerçek görevlerden küçük bir test kümesi hazırlayın: normal istek, eksik bilgi, çelişkili belge, yetkisiz veri, araç hatası, ağ kesintisi ve kötü niyetli talimat içeren örnekler bulunsun. Hedef yalnızca son cevabın doğru görünmesi değildir. Hangi aracı çağırdığına, gereksiz veri açıp açmadığına, maliyetine ve gerektiğinde durup durmadığına bakın. Sonuç doğru olsa bile yanlış yetki kullanan bir iş akışı güvenilir sayılmaz.
Değerlendirmeyi birkaç ölçüye bölün. Görev tamamlanma oranı, insan düzeltmesi gerektiren sonuç sayısı, hatalı dış işlem sayısı, ortalama süre ve maliyet birlikte okunmalıdır. Nadir ama ağır sonuçlu hata için ortalama başarı yüzdesi yeterli değildir. Testte gerçek ödeme, e-posta veya silme aracını kullanmak yerine sahte araçlar ve güvenli test ortamı hazırlayın. Sürüm ya da yönerge değiştiğinde aynı vakaları yeniden çalıştırın; değişiklik bir sorunu çözerken başka bir davranışı bozabilir.
Çoklu Ajan Gerçekten Gerekli mi?
Bir görevi araştırmacı, yazar ve denetçi gibi rollere bölmek bazen yararlıdır; fakat her ek ajan daha fazla bekleme, aktarım ve gözlem yükü getirir. Önce tek ajanla hedef, araç ve çıktı sözleşmesini netleştirin. Tek ajanın bağlamı karışıyor veya uzmanlaşmış görevler birbirinden açıkça ayrılıyorsa çoklu yapı deneyin. İki ajanın aynı veriyi farklı yorumladığı durumda hangisinin son kararı vereceğini önceden tanımlayın. Roller arası geçişte kullanıcı talebini ve izin sınırını kaybetmeyin.
“İkinci ajan denetledi” ifadesi tek başına doğrulama kanıtı değildir. Denetçi de aynı eksik belgeye veya aynı yanlış varsayıma dayanabilir. Kritik sayıları kaynak kaydıyla, işlemleri uygulama tarafındaki kurallarla doğrulayın. Yazılım değişikliklerinde test ve kod incelemesi; içerikte kaynak denetimi; müşteri işlemlerinde yetki ve kayıt kontrolü gerekir. Ajan sayısını artırmak bu yöntemlerin yerine geçmez. Karmaşık bir mimarinin gerçekten işe yaradığını, basit akışa göre ölçülebilir kalite artışı varsa söyleyebilirsiniz.
Günlük Kayıtları ve Hata Sonrası Toparlanma
Uzun süren bir işte ara durum kaydı tutun: kullanıcı hedefi, tamamlanan adımlar, kullanılan araçlar ve bekleyen onaylar ayrı görünsün. Yalnızca son mesajı saklamak, hata yaşandığında hangi dış işlemin gerçekleştiğini anlamayı zorlaştırır. Ancak günlük kaydı kişisel verilerin sınırsız kopyası olmamalıdır. Gerekli alanları tutun, erişimi sınırlayın ve saklama süresi tanımlayın. Gizli anahtar veya tam ödeme verisi günlükte yer almamalıdır.
Yarıda kalan iş tekrar başladığında aynı işlemi ikinci kez yapmamalıdır. Benzersiz işlem kimliği ve önceki adımın durumunu kontrol etme mekanizması kullanın. Örneğin bir taslak oluşturulduysa yeniden çalıştırma yeni taslak açmadan mevcut kaydı bulabilmelidir. Bir e-posta gönderildiyse ajan bunu belirsiz bir tahmine dayanarak tekrar göndermemelidir. Geri alınabilen işlemler için geri alma yolunu, geri alınamayanlar için durdurma ve insan inceleme noktasını önceden belirleyin. Otonomluk arttıkça bu işletme ayrıntıları, modelin metin kalitesi kadar önemli hâle gelir.
İki Örnek Üzerinden Doğru Kapsam Seçimi
İlk örnekte bir destek ekibi gelen talepleri konuya göre ayırmak ve ilgili yardım makalesini önermek istiyor. Bu görevde ajan destek mesajını okuyabilir, herkese açık bilgi tabanında arama yapabilir ve taslak yanıt oluşturabilir. Müşterinin aboneliğini değiştirmesine veya ödeme bilgisine erişmesine gerek yoktur. Taslak insan tarafından düzenlenip gönderilir. Sistem, yanlış makaleyi önerdiğinde düzeltme geri alınabilir; yine de ekibin bu hataları kaydetmesi ve bilgi tabanını iyileştirmesi gerekir. Böyle dar bir pilot, tam otomatik müşteri hizmetinden daha ölçülebilir bir başlangıçtır.
İkinci örnekte bir kod ajanı üretim ortamındaki hata için öneri hazırlıyor. Depoyu ve test sonuçlarını okuyabilir, kendi çalışma alanında değişiklik yapabilir, test çalıştırabilir. Üretim sunucusuna dağıtım veya müşteri veritabanını değiştirme yetkisi bu aşamada verilmez. Önerdiği değişiklik insan incelemesinden geçer. Araç hatası alırsa belirsiz “başarılı” mesajı üretmemeli, hangi adımın çalışmadığını bildirmelidir. Bu örnek otonomluğun her adımda aynı düzeyde olmak zorunda olmadığını gösterir: araştırma ve test otomatik, dağıtım kontrollü olabilir.
Her iki örnekte kullanıcıya sistemin sınırını anlatın. “Ajan sorunu çözer” gibi genel bir vaat yerine “makale önerisi ve yanıt taslağı hazırlar; gönderme kararı ekiptedir” demek beklentiyi doğru kurar. İş tamamlandıktan sonra yapılan adımlar ve yapılmayan adımlar ayrı gösterilsin. Bir aracın çalışmadığını saklamak veya kaynak bulunmadığında tahmini kesin bilgi gibi sunmak güveni azaltır. İyi ajan deneyimi yalnızca hızlı cevap değil, kararın nereden geldiğinin ve hangi işlemin gerçekten yapıldığının anlaşılmasıdır.
Güvenlik ve Gizlilik İçin Pratik Denetim
Bir ajan kurulurken şu soruları yazılı yanıtlayın: Veriye hangi kimlikle erişiyor? Bu kimlik yalnızca görev kapsamındaki kayıtlara mı ulaşabiliyor? Dışarı gönderilen bilgi hangi sağlayıcıya gidiyor? Araç çıktısındaki talimatlar nasıl ayrıştırılıyor? Yetkiyi kim geri alabilir? Hangi işlemler insan onayında bekliyor? İş tamamlanınca izler ne kadar süre saklanıyor? Bu soruların cevabı ürünün mimarisine göre değişebilir, fakat belirsiz bırakılmaları bir güvenlik açığını gizleyebilir.
Özellikle şirket içi belgeyle çalışan sistemlerde kaynak izinleri sonradan da değişebilir. Kullanıcının bugün görebildiği bir belge yarın gizli sınıfa taşınırsa arama dizini ve önbellek güncellenmelidir. Bir çalışanın ayrılmasından sonra eski oturumun araç çağrısı yapamaması gerekir. Modelin “bunu paylaşmak güvenli” demesi yeterli yetki kontrolü değildir. Erişim kararı uygulama ve veri katmanında uygulanmalıdır. Ajanın önerileri bu sınırın içinde değerlendirilir.
Sonuç
Otonom yapay zekâ ajanları, yazılım geliştirmeden müşteri hizmetlerine kadar birçok alanda iş akışlarını hızlandırıyor. Ancak bu hız, doğru yetkilendirme ve izleme altyapısı kurulmadan elde edilirse ciddi güvenlik riskleri doğurabiliyor. Hem kurumların hem bireysel kullanıcıların, ajana verdikleri yetkinin kapsamını düzenli olarak gözden geçirmesi, teknolojinin faydasından güvenle yararlanmanın en pratik yolu.
Sık Sorulan Sorular
Otonom ajan ile RPA (robotik süreç otomasyonu) aynı şey mi?
Hayır. RPA önceden tanımlanmış, sabit kurallara göre çalışır. Otonom ajan ise değişen koşullara göre kendi planını oluşturabilir ve farklı araçlar arasında dinamik olarak karar verebilir.
Bir ajanın “kontrolden çıkması” ne anlama gelir?
Ajanın, kendisine tanınan yetkinin veya beklenen davranışın dışına çıkarak öngörülmeyen, genellikle istenmeyen bir eylem gerçekleştirmesi anlamına gelir. Bu genellikle aşırı geniş yetki veya yetersiz izleme ile ilişkilendiriliyor.
Küçük bir ekip ajan tabanlı araçları güvenle nasıl test edebilir?
Önce düşük riskli, geri alınabilir görevlerle başlamak, ajanın erişimini sınırlı bir test ortamıyla sınırlamak ve her adımı loglamak, ölçekli kullanıma geçmeden önce güvenli bir başlangıç noktası sağlar.
MCP kullanmak zorunlu mu?
Hayır, ancak MCP gibi standart bir protokol kullanmak, ajanın farklı araçlarla entegrasyonunu basitleştiriyor ve özel entegrasyon kodu yazma ihtiyacını azaltıyor.
Ajan tabanlı araçlar hangi sektörlerde daha dikkatli kullanılmalı?
Finans, sağlık ve kritik altyapı gibi hataya toleransın düşük olduğu sektörlerde, yüksek riskli işlemler için insan onayı adımının atlanmaması özellikle önemli.
Kaynaklar ve İleri Okuma
Resmî dokümantasyon
Sitedeki ilgili rehberler
Model araç çağrısını önerir; host uygulama izin ve parametre kontrolünden sonra yürütür. MCP isteğe bağlı standarttır, yetki garantisi değildir. Süre/çağrı/harcama sınırı ve durma/geri alma yolunu tanımlayın. Onay tam hedef ve parametrelere bağlı olmalı; tekrarda idempotency ve işlem durumu kontrolü gerekir.