Admin paneli ile frontend aynı veriyi kullanabilir; fakat kullanıcıları, yetkileri ve hata riskleri farklıdır. Ayrımı yalnızca iki ayrı klasör açmak olarak düşünmeyin. Esas sınır, yönetim işlemlerinin kim tarafından ve hangi doğrulamadan sonra yapılabildiğidir.
Üç yaygın mimari
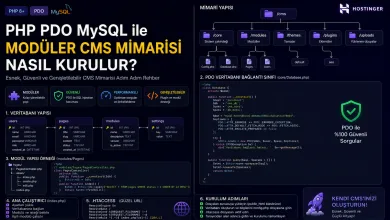
Tek uygulama: Ziyaretçi ve yönetici rotaları aynı kod tabanındadır; küçük ekiplerde bakım kolaydır. Ayrı frontend: Yönetim arayüzü bir API üzerinden sunucuya bağlanır; arayüzler bağımsız yayımlanabilir fakat kimlik doğrulama ve CORS daha dikkatli tasarlanır. Ayrı servis: Daha güçlü izolasyon sağlar, işletim ve gözlemleme yükü artar. Trafik ve ekip büyüklüğü kararın tek ölçüsü değildir; veri hassasiyeti de önemlidir.
Yetki sınırını sunucuda kurun
/admin bağlantısını menüden gizlemek güvenlik sağlamaz. Her yönetim rotasında oturum, rol ve nesne düzeyi yetki denetimi gerekir. “Editör” rolünün kendi yazısını mı, tüm yazıları mı değiştirebildiğini belirleyin. Yönetim oturumuna çok faktörlü doğrulama ekleyin; değişiklikleri kimin yaptığı kaydedilsin. Mutasyon formlarında CSRF koruması, API’lerde uygun kimlik doğrulama ve hız sınırlaması kullanın.
Veri ve yayın akışı
Frontend yalnızca yayımlanmış içeriği göstermeli; taslaklar, kişisel veriler ve yönetim alanları API serileştirmesine yanlışlıkla eklenmemelidir. Önbellek kuralları herkese açık yanıtlarla oturumlu yanıtları ayırmalıdır. Yönetim panelinden yapılan yayın değişikliği sonrası ilgili önbellek temizlenmeli. Ayrı dağıtılan arayüzlerde API sürüm uyumluluğu ve geri alma planı test edilmelidir.
Doğrulama listesi
- Yetkisiz kullanıcıyla doğrudan yönetim URL’sini açmayı deneyin.
- Bir editörün başka bir editörün kaydına erişimini test edin.
- API yanıtlarında taslak ve gizli alan sızıntısını kontrol edin.
- Yayın ve geri alma işlemlerinin frontend’de görünmesini doğrulayın.
- Denetim kaydı, yedek ve kurtarma süresini belgeleyin.
Kaynak: Laravel yetkilendirme belgeleri.