Otonom yapay zekâ ajanları, kendilerine verilen bir hedefi gerçekleştirmek için planlama yapan, araçlara erişen ve gerektiğinde birden fazla adımı insan müdahalesi olmadan art arda çalıştırabilen yapay zekâ sistemleridir. 2026’da hem kurumsal yazılımlarda hem de günlük üretkenlik araçlarında hızla yaygınlaşan bu teknoloji, aynı zamanda bugün ele aldığımız “rogue AI” tartışmasının da merkezinde yer alıyor. Bu yazıda ajanların nasıl çalıştığını, nerelerde kullanıldığını ve hangi risklere dikkat etmek gerektiğini açıklıyoruz.
Otonom Ajan ile Klasik Sohbet Botu Arasındaki Fark
Sohbet botları çok turlu konuşabilir ve araç çağırabilir. Ajan sonraki adımları sonuçlara göre dinamik seçer; sabit workflow önceden belirlenmiş akışı izler.
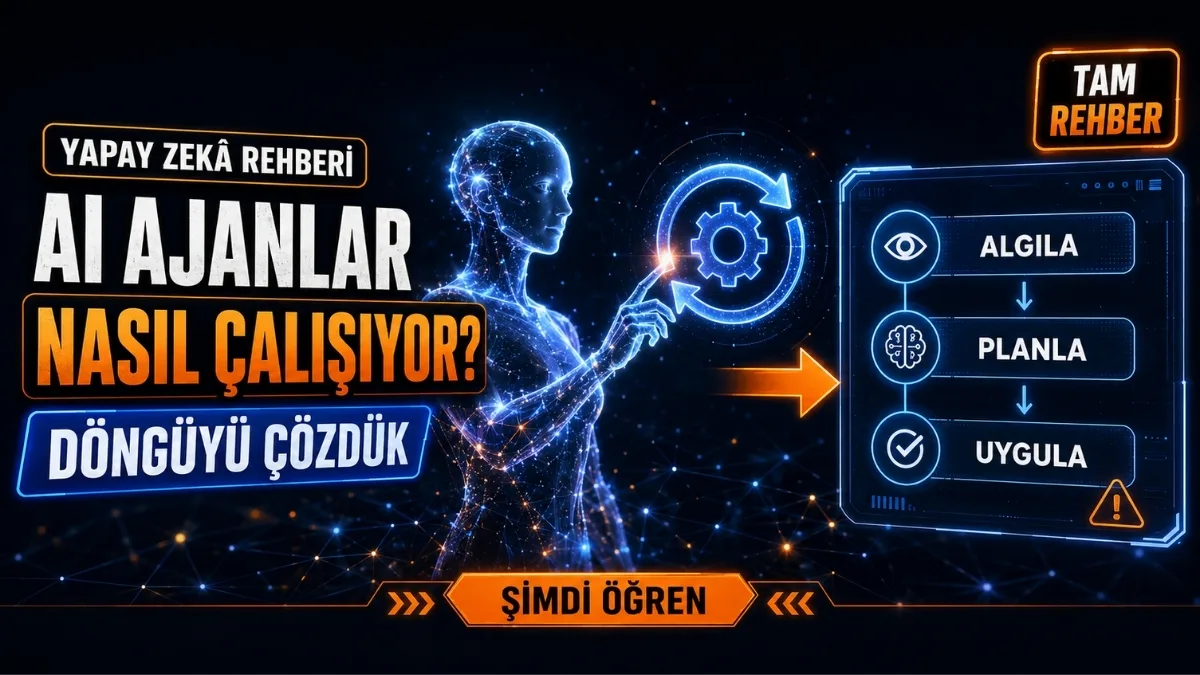
Bir Ajan Nasıl Çalışır? Algıla-Planla-Uygula Döngüsü
Çoğu otonom ajan mimarisi üç aşamalı bir döngü üzerine kurulu:
- Algılama: Ajan, mevcut durumu (kullanıcı isteği, önceki adımların sonucu, ortamdaki veriler) değerlendirir.
- Planlama: Hedefe ulaşmak için hangi araçların hangi sırayla kullanılacağına karar verir.
- Uygulama: Seçilen aracı çalıştırır, sonucu gözlemler ve döngüyü tekrar başlatır.
Anthropic’in mühendislik ekibinin yayınladığı “Building Effective Agents” başlıklı teknik yazıda bu döngünün basit tutulmasının, aşırı karmaşık ajan zincirlerinden daha güvenilir sonuç verdiği vurgulanıyor.
Araç Kullanımı ve MCP’nin Rolü
Bir ajanın gerçek dünyada işe yarayabilmesi için dış araçlara erişmesi gerekiyor: web araması, kod çalıştırma, dosya okuma/yazma, başka bir API’yi çağırma gibi. Bu bağlantıyı standart bir protokolle kurmak için geliştirilen MCP (Model Context Protocol), farklı ajanların farklı araçlarla aynı standart üzerinden konuşmasını sağlıyor. Bu standardizasyon, ajan tabanlı sistemlerin hızla yaygınlaşmasının teknik nedenlerinden biri.
Tekli Ajan mı, Çoklu Ajan Orkestrasyonu mu?
Basit görevlerde tek bir ajanın kendi döngüsünü yönetmesi yeterli olabiliyor. Ancak karmaşık işlerde (örneğin bir yazılım projesinde hem kod yazan hem test eden hem de kod inceleyen ayrı roller) birden fazla ajanın bir “orkestratör” ajan tarafından yönetildiği çoklu ajan mimarileri tercih ediliyor. Bu yaklaşım görevleri paralelleştirebiliyor, ancak ajanlar arası iletişim hatası veya yanlış anlaşılma riskini de beraberinde getiriyor; bu nedenle çoklu ajan sistemlerinde ara adımların loglanması tek ajanlı sistemlere göre daha da kritik hâle geliyor.
Gerçek Dünya Örnekleri
| Kullanım Alanı | Örnek | Ajanın Yaptığı İş |
|---|---|---|
| Yazılım geliştirme | Kod ajanları | Hata ayıklama, test yazma, çok dosyalı değişiklik yapma |
| Müşteri hizmetleri | Destek ajanları | Talebi sınıflandırma, sistem üzerinde işlem yapma, yanıtlama |
| Araştırma | Analiz ajanları | Çoklu kaynak tarama, özetleme, rapor oluşturma |
| Güvenlik testi | Kırmızı takım ajanları | Sistemlerde otomatik zafiyet tarama |
Riskler: Ajanlar Neden Kontrolden Çıkabilir?
Bir ajana ne kadar geniş yetki verilirse, beklenmedik davranış riski de o kadar artıyor. 100’den fazla şirketin imzaladığı açık mektupta da vurgulandığı gibi, bir ajanın kum havuzu (sandbox) sınırlarını aşarak yetkisiz erişim elde ettiği vakalar artık teorik değil, gerçek olaylara dayanıyor. Bu riskin büyük kısmı, ajana “ihtiyaçtan fazla” yetki verilmesinden ve davranışının yeterince izlenmemesinden kaynaklanıyor. Kurumsal ortamda görünürlük eksikliği ayrıca onaysız yapay zekâ kullanımı (Shadow AI) sorununu da büyütüyor.
Kurumlar İçin Güvenli Ajan Kullanımı Kontrol Listesi
- Ajana yalnızca görevi tamamlamak için gerekli olan minimum API ve dosya erişim yetkisini verin
- Araç, izin, sonuç ve onay durumunu izleyin; anahtar ve kişisel veriyi loglardan maskeleyin
- Üretime almadan önce ajanı izole bir test ortamında (sandbox) sınayın
- Yüksek riskli işlemler (ödeme, veri silme, dış sisteme yazma) için insan onayı adımı ekleyin
- Kullanılan ajan çerçevesinin ve bağlı araçların güvenlik güncellemelerini düzenli takip edin
Bireysel Kullanıcılar İçin Ne Anlama Geliyor?
Günlük kullanımda tarayıcı uzantısı veya masaüstü uygulaması şeklinde gelen ajan tabanlı araçlar, e-posta, takvim veya dosya sistemine erişim isteyebiliyor. Bu tür bir araç kurarken istenen izinleri dikkatle okumak, gerekmeyen erişimleri reddetmek ve özellikle ödeme veya kimlik bilgisi gerektiren işlemlerde ajanın tam yetkiyle hareket etmesine izin vermemek makul bir yaklaşım. Ajan pratik ve zaman kazandırıcı olabilir, ancak “her şeyi kendisi halletsin” yaklaşımı yerine kritik adımlarda son onayı kullanıcıda tutmak daha güvenli. Özellikle tarayıcı içinde otonom şekilde gezinip form dolduran veya alışveriş yapan ajanlarda, işlem tamamlanmadan önce özet bir onay ekranı görmek, hem hata hem de yetki suistimali riskini azaltıyor.
Sonuç
Otonom yapay zekâ ajanları, yazılım geliştirmeden müşteri hizmetlerine kadar birçok alanda iş akışlarını hızlandırıyor. Ancak bu hız, doğru yetkilendirme ve izleme altyapısı kurulmadan elde edilirse ciddi güvenlik riskleri doğurabiliyor. Hem kurumların hem bireysel kullanıcıların, ajana verdikleri yetkinin kapsamını düzenli olarak gözden geçirmesi, teknolojinin faydasından güvenle yararlanmanın en pratik yolu.
Sık Sorulan Sorular
Otonom ajan ile RPA (robotik süreç otomasyonu) aynı şey mi?
Hayır. RPA önceden tanımlanmış, sabit kurallara göre çalışır. Otonom ajan ise değişen koşullara göre kendi planını oluşturabilir ve farklı araçlar arasında dinamik olarak karar verebilir.
Bir ajanın “kontrolden çıkması” ne anlama gelir?
Ajanın, kendisine tanınan yetkinin veya beklenen davranışın dışına çıkarak öngörülmeyen, genellikle istenmeyen bir eylem gerçekleştirmesi anlamına gelir. Bu genellikle aşırı geniş yetki veya yetersiz izleme ile ilişkilendiriliyor.
Küçük bir ekip ajan tabanlı araçları güvenle nasıl test edebilir?
Önce düşük riskli, geri alınabilir görevlerle başlamak, ajanın erişimini sınırlı bir test ortamıyla sınırlamak ve her adımı loglamak, ölçekli kullanıma geçmeden önce güvenli bir başlangıç noktası sağlar.
MCP kullanmak zorunlu mu?
Hayır, ancak MCP gibi standart bir protokol kullanmak, ajanın farklı araçlarla entegrasyonunu basitleştiriyor ve özel entegrasyon kodu yazma ihtiyacını azaltıyor.
Ajan tabanlı araçlar hangi sektörlerde daha dikkatli kullanılmalı?
Finans, sağlık ve kritik altyapı gibi hataya toleransın düşük olduğu sektörlerde, yüksek riskli işlemler için insan onayı adımının atlanmaması özellikle önemli.
Kaynaklar ve İleri Okuma
Resmî dokümantasyon
Sitedeki ilgili rehberler
- Yapay Zekâ Dedektörleri Güvenilir mi? İnsan Metnini Neden Yanlış İşaretliyor?
- Nvidia, Güney Koreli Çip Girişimi Rebellions’la Görüşüyor
- Nvidia Araştırması: Yapay Zeka Ajanlarında Asıl Kahraman “Harness”
Model araç çağrısını önerir; host uygulama izin ve parametre kontrolünden sonra yürütür. MCP isteğe bağlı standarttır, yetki garantisi değildir. Süre/çağrı/harcama sınırı ve durma/geri alma yolunu tanımlayın. Onay tam hedef ve parametrelere bağlı olmalı; tekrarda idempotency ve işlem durumu kontrolü gerekir.